

3D Secure Nedir?
Kısa tanım
3D Secure, internet üzerinden yapılan kartlı ödemelerde kart sahibinin, kartı çıkaran banka tarafından doğrulanmasını sağlayan güvenlik protokolüdür. Güncel sürümü EMV 3-D Secure (3DS2), işlem ve cihaz verilerini bankaya ileterek düşük riskli ödemeleri kullanıcıya ek adım göstermeden onaylar; riskli bulunan işlemlerde ise tek kullanımlık şifre veya mobil uygulama onayı gibi ek bir doğrulama ister.
Diğer adları: 3DS, 3DS2, EMV 3-D Secure, 3D ödeme, 3D güvenli ödeme
Adındaki üç alan
“3D”, protokoldeki üç alanı (domain) ifade eder: kartı çıkaran bankanın alanı (issuer), satıcının ve anlaşmalı bankasının alanı (acquirer) ve bu ikisini birbirine bağlayan kart şebekelerinin birlikte çalışabilirlik alanı. Satıcı tarafındaki sistem ödeme bilgisini şebekenin dizin sunucusuna iletir; dizin, isteği kartı çıkaran bankanın doğrulama sunucusuna yönlendirir ve doğrulama kararı orada verilir. Kart şebekeleri bu protokolü kendi programlarıyla sunar; Visa Secure ve Mastercard Identity Check bunların bilinen örnekleridir.
Eski 3DS'ten EMV 3DS'e
İlk nesil 3D Secure, ödeme sırasında açılan bir pencerede statik parola veya SMS kodu isteyen, mobil uyumu zayıf bir akıştı ve her işlemde kullanıcıyı durduruyordu. EMVCo'nun yönettiği EMV 3-D Secure (3DS2) bu modeli değiştirdi: satıcı, işlem tutarı, cihaz özellikleri ve teslimat adresi gibi çok daha zengin bir veri setini bankaya gönderir; banka bu veriyle risk değerlendirmesi yapar. EMV 3DS tarayıcı tabanlı ödemelerin yanında mobil uygulama içi ödemeleri ve kart sahibi o anda orada değilken satıcının başlattığı işlemleri (3RI) de destekler. EMVCo'nun sitesinde güncel olarak 2.2 ve 2.3 serisi spesifikasyonlar yer alır.
Frictionless ve challenge akışı
- Frictionless (sürtünmesiz): banka gönderilen veriler üzerinden işlemi düşük riskli bulursa kullanıcıdan hiçbir ek işlem istenmez; ödeme “Satın al” tıklamasıyla tamamlanır.
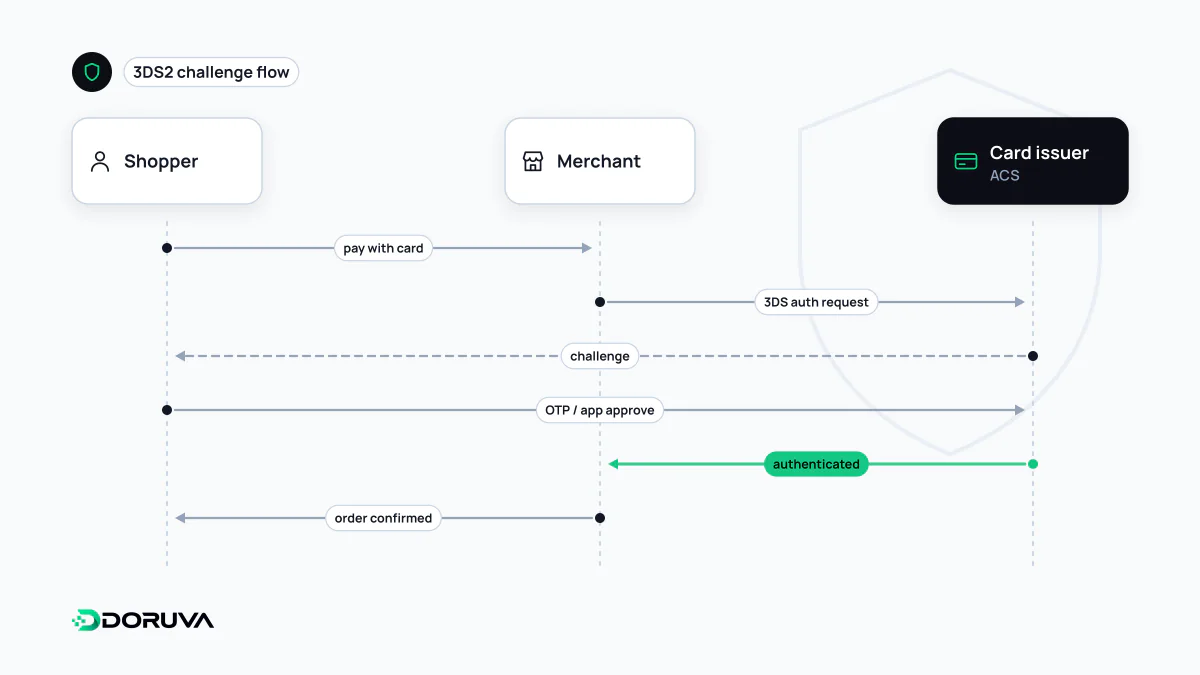
- Challenge (doğrulama adımı): işlem riskli görülürse banka kullanıcıdan ek doğrulama ister. Bu; tek kullanımlık şifre, biyometrik doğrulama, mobil bankacılık uygulamasından onay veya benzeri bir yöntem olabilir.
Hangi akışın uygulanacağına satıcı değil, kartı çıkaran banka karar verir. Satıcının etkisi, gönderdiği verinin eksiksiz ve tutarlı olmasıyla sınırlıdır; eksik veri gönderen entegrasyonlar daha sık challenge adımıyla karşılaşır. Bu doğrulama, bankanın sunduğu bir tür çok faktörlü kimlik doğrulama olarak düşünülebilir.
Türkiye'de pratikte nasıl görünür?
Türkiye'deki kullanıcılar 3D Secure'u çoğunlukla bankanın SMS ile gönderdiği tek kullanımlık şifreyi girdikleri ekran ya da mobil bankacılık uygulamasında verdikleri onay olarak tanır. Türk e-ticaretinde 3D ödeme yaygın biçimde kullanılır ve birçok ödeme altyapısı işlemleri varsayılan olarak 3D ile başlatır. 3D'siz ödemenin kabul edilip edilmeyeceği ise banka, üye işyeri anlaşması ve sağlayıcının risk politikasına göre değişir. Başarılı bir 3D Secure doğrulamasının dolandırıcılık itirazlarındaki sorumluluğu satıcıdan bankaya kaydırıp kaydırmadığı da kart şebekesinin kurallarına bağlıdır; bunu genel bir güvence gibi varsaymak yerine sağlayıcıdan yazılı olarak teyit etmek gerekir.
Entegrasyonda sık yaşanan sorunlar
Challenge adımı, ödeme adımının en kırılgan anıdır. SMS'in geç gelmesi, zaman aşımı veya mobilde iframe'in ekrana sığmaması doğrudan terk edilen sepete dönüşür. Teknik tarafta en sık karşılaşılan hata ise dönüşte oturumun kaybolmasıdır: banka doğrulamadan sonra kullanıcıyı satıcının dönüş adresine çoğunlukla siteler arası bir POST isteğiyle gönderir. Oturum çerezinin SameSite değeri Lax ise çerez bu istekle birlikte gönderilmez; kullanıcı ödemeyi yaptığı hâlde çıkış yapmış ya da sepeti boşalmış gibi görünür. Çözüm, dönüş isteğini oturuma güvenmeden sipariş referansıyla eşlemek ve ödeme sonucunu sağlayıcının API'sinden sunucu tarafında teyit etmektir.