

Ödeme Altyapısı (Payment Gateway) Nedir?
Kısa tanım
Ödeme altyapısı (payment gateway), bir web sitesi veya uygulamadaki kart ve benzeri ödemeleri güvenli biçimde alıp banka ve kart şebekelerine ileten, sonucu satıcıya bildiren hizmettir. Kart bilgisinin toplanması, şifreli iletimi, provizyon, iptal ve iade işlemleri bu katmanda yürür; doğru entegrasyon modeli, satıcının güvenlik yükünü ve PCI DSS kapsamını önemli ölçüde belirler.
Diğer adları: payment gateway, ödeme geçidi, sanal POS, ödeme sağlayıcısı, PSP
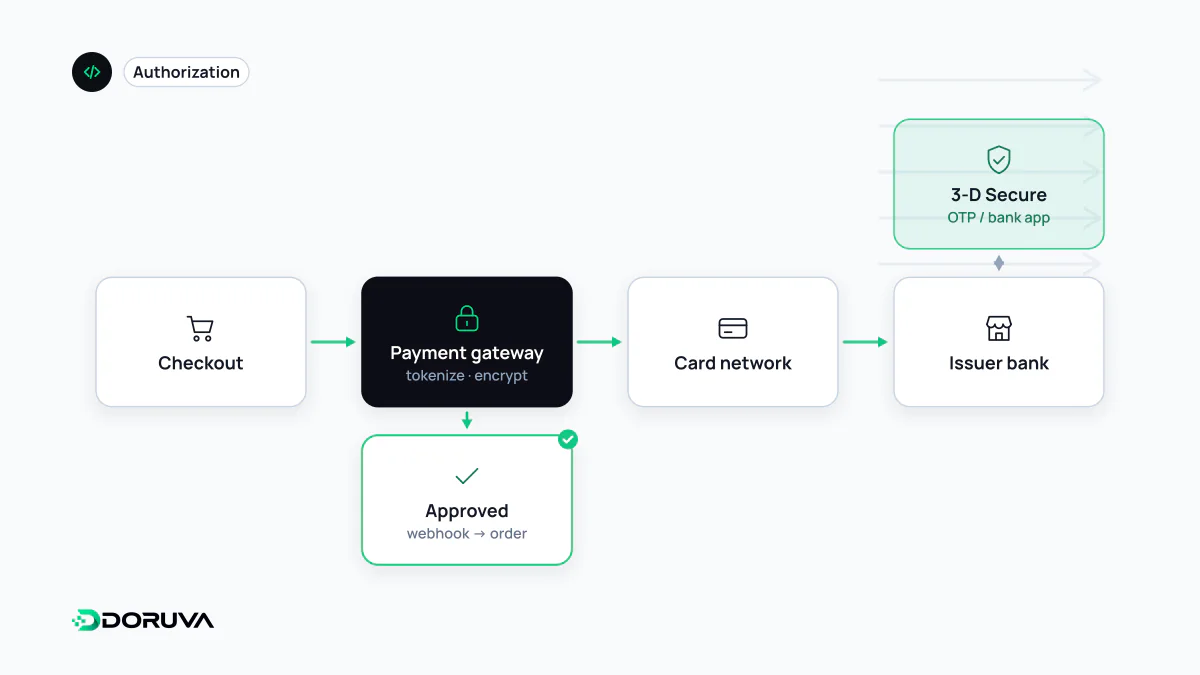
Bir kart ödemesinin arka planı
Kullanıcı “Öde” düğmesine bastığında birkaç taraf saniyeler içinde konuşur: satıcı, ödeme altyapısı, satıcının anlaşmalı olduğu banka (acquirer), kart şebekesi ve kartı çıkaran banka (issuer). Süreç genellikle üç ayrı işlemden oluşur:
- Provizyon (authorization): kartı çıkaran banka tutarı onaylar ve kart limitinde bloke eder.
- Tahsilat (capture): satıcı onaylanan tutarı çekeceğini bildirir. Birçok mağazada provizyon ve tahsilat tek adımda yapılır; ürünü kargolarken tahsil eden işletmeler ise iki adımı ayırır.
- Mutabakat ve ödeme (settlement): tutar, komisyon düşülerek anlaşmadaki vadeye göre satıcının hesabına aktarılır.
İptal ve iade de farklı işlemlerdir: gün sonu kapanmadan yapılan iptal çoğunlukla provizyonu düşürür, sonrasında yapılan işlem ise iade olarak ayrıca karta geri gönderilir.
Entegrasyon modeli güvenlik yükünü belirler
| Model | Kart verisi nereden geçer? | Satıcının yükü |
|---|---|---|
| Ortak ödeme sayfası (yönlendirme) | Yalnızca sağlayıcının sayfası | En düşük |
| Gömülü alanlar (iframe / hosted fields) | Sağlayıcının iframe'i; sayfa satıcıya ait | Düşük, ancak ödeme sayfasındaki script'ler önem kazanır |
| Doğrudan API | Satıcının sunucusu | En yüksek; kart verisini işleyen tüm sistemler kapsama girer |
Kart numarası satıcının sunucusuna hiç uğramıyorsa PCI DSS uyum yükü belirgin biçimde küçülür. Doğrudan API modeli tasarım özgürlüğü sağlar ama kart verisinin şifrelenmesi, loglara düşmemesi ve erişimin sınırlanması gibi sorumlulukları satıcıya yükler.
Tokenizasyon: kart numarasını hiç saklamamak
Tokenizasyonda kart numarası sağlayıcının kasasında kalır; satıcıya ise yalnızca o sağlayıcı için anlamlı olan bir token döner. Kayıtlı kartla tek tıkla ödeme, abonelik yenileme ve iade işlemleri bu token ile yapılır. Token sızsa bile başka bir yerde kart olarak kullanılamaz. Dezavantajı taşınabilirliktir: sağlayıcı değiştirildiğinde kayıtlı kartların yeni sisteme aktarımı, iki sağlayıcı arasında ayrıca planlanması gereken bir iştir.
Sonucu tarayıcıdan değil sunucudan öğrenmek
Ödeme sonrasında kullanıcının tarayıcısı satıcının “başarılı” sayfasına yönlendirilir; ancak bu yönlendirme tek başına ödemenin kanıtı değildir. Kullanıcı sayfayı kapatabilir, bağlantı kopabilir ya da adres elle çağrılabilir. Güvenilir akışta sipariş durumu ya sağlayıcının API'sine sunucu tarafından sorularak ya da sağlayıcının gönderdiği webhook ile güncellenir. Webhook'un HMAC imzası doğrulanmalı, aynı bildirim birden fazla gelebileceği için işleme idempotent kurgulanmalıdır:
if (!imzaGecerli(istek)) return 401
if (siparis.durum === "odendi") return 200   // tekrar gelen bildirim
siparisiOdendiOlarakIsaretle(siparis.id, istek.islemNo)
return 200
Türkiye'de seçim yaparken bakılacaklar
Türkiye'de iki yaygın yol vardır: bir bankayla doğrudan sanal POS anlaşması yapmak ya da birden fazla bankayla entegre çalışan lisanslı bir ödeme kuruluşu kullanmak. Ödeme kuruluşları 6493 sayılı Kanun kapsamında Türkiye Cumhuriyet Merkez Bankası'ndan faaliyet izni alır; izinli kuruluşların listesi TCMB'nin sitesinde yayımlanır. Karşılaştırmada teknik ve ticari ölçütler birlikte değerlendirilir:
- taksit seçenekleri ve hangi kartlarda sunulduğu;
- 3D Secure akışının mobilde ve uygulama içinde nasıl çalıştığı;
- komisyon, hesaba geçiş vadesi ve iade maliyetleri;
- API belgelerinin, test ortamının ve webhook desteğinin kalitesi;
- kayıtlı kart, abonelik ve pazar yeri (alt üye işyeri) gibi ihtiyaçlara uygunluk.
Ödeme adımındaki kullanıcı deneyimiyle ilgili kararlar ödeme adımı maddesinde ele alınır.