

PCI DSS Nedir?
Kısa tanım
PCI DSS (Payment Card Industry Data Security Standard), kart sahibi verisini saklayan, işleyen veya ileten ya da bu verinin güvenliğini etkileyebilen kuruluşların uyması gereken güvenlik standardıdır. Standardı kart şebekelerinin kurduğu PCI Security Standards Council yayımlar; bir yasa değildir, ancak kart kabul eden işletmelere bankaları ve kart şebekeleri aracılığıyla sözleşmesel olarak uygulanır. Güncel sürümü v4.0.1'dir.
Diğer adları: Payment Card Industry Data Security Standard, PCI uyumluluğu, PCI compliance, PCI DSS v4.0.1, kart verisi güvenlik standardı
Kimi kapsar, kim uygular?
PCI DSS, kart numarası (PAN) gibi hesap verilerini saklayan, işleyen veya ileten her kuruluşu kapsar; bu verilere doğrudan dokunmasa da güvenliklerini etkileyebilen sistemler de kapsamın parçasıdır. Standardı PCI Security Standards Council (PCI SSC) yazar ve yayımlar, ama uyumu PCI SSC denetlemez. Uyumun nasıl doğrulanacağını kart şebekeleri ve satıcının anlaşmalı bankası belirler: büyük hacimli işletmeler yetkili bir değerlendiricinin (QSA) hazırladığı rapora, küçük satıcılar çoğunlukla öz değerlendirme anketine (SAQ) tabidir. Bu nedenle “PCI sertifikası” tek seferlik bir belge değil, düzenli olarak yenilenen bir doğrulamadır.
Sürüm takvimi
| Tarih | Gelişme |
|---|---|
| Mart 2022 | PCI DSS v4.0 yayımlandı |
| 31 Mart 2024 | v3.2.1 kullanımdan kalktı; v4.0 tek geçerli sürüm oldu |
| 11 Haziran 2024 | v4.0.1 yayımlandı; yeni gereksinim eklemeyen, açıklama ve düzeltme odaklı bir revizyon |
| 31 Aralık 2024 | v4.0 kullanımdan kalktı |
| 31 Mart 2025 | v4.0'da ileri tarihli olarak tanımlanan yeni gereksinimler zorunlu hâle geldi |
Güncel belgeler PCI SSC'nin belge kütüphanesinde yayımlanır.
On iki gereksinimin özü
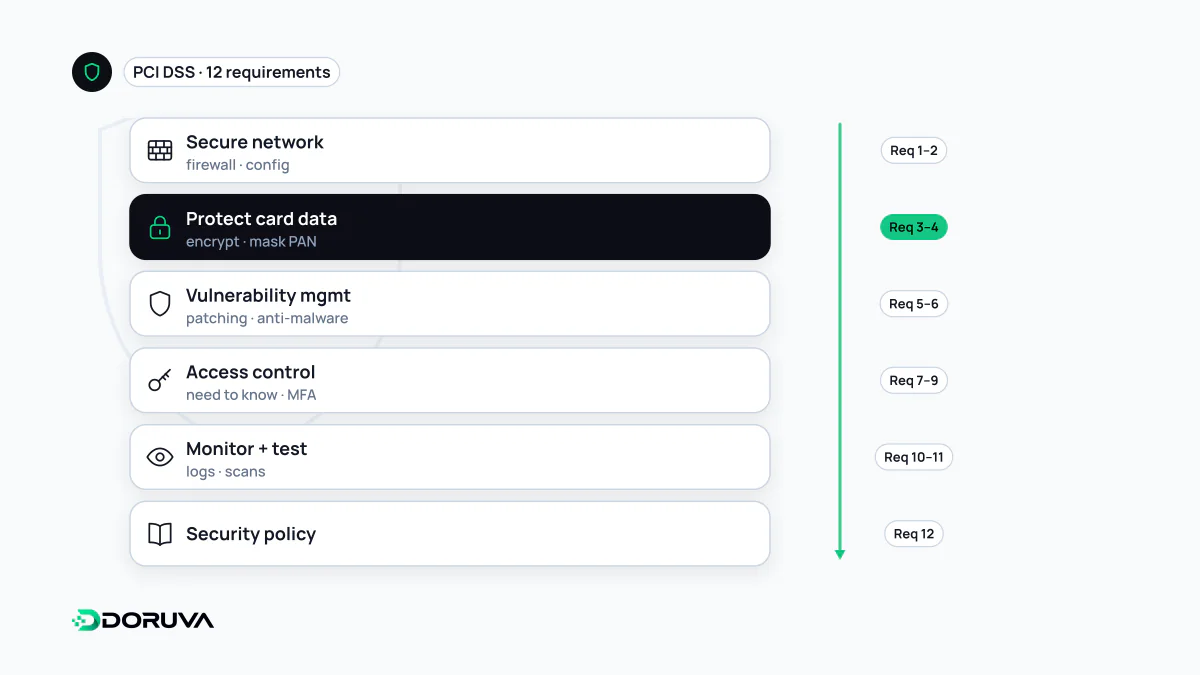
Standart on iki ana gereksinimi altı hedef altında toplar: güvenli ağ ve sistemler kurmak, hesap verisini korumak, zafiyet yönetimi programı yürütmek, güçlü erişim kontrolü uygulamak, ağları düzenli izlemek ve test etmek, bilgi güvenliği politikası sürdürmek. Pratikte bu; kart verisinin iletimde TLS ile ve saklanıyorsa güçlü şifreleme ile korunması, erişimin en az yetki ilkesine göre verilmesi, logların izlenmesi ve düzenli sızma testleri anlamına gelir. CVV gibi hassas doğrulama verileri ise provizyondan sonra şifreli olsa bile saklanamaz.
Kapsamı daraltmak: en etkili karar
PCI DSS'te en büyük kazanç, kart verisinin hiç dokunmadığı sistemleri kapsam dışında bırakmaktan gelir. Kart verisi işlemeyi tamamen PCI DSS uyumlu bir ödeme altyapısına devreden e-ticaret siteleri, yönlendirme veya iframe ile çalışıyorsa en kısa anket olan SAQ A'ya uygun olabilir. Kart verisini kendi sayfasında JavaScript ile toplayıp sağlayıcıya gönderen siteler SAQ A-EP'ye, kart verisini kendi sunucusunda işleyenler çok daha kapsamlı gereksinimlere tabidir.
Ocak 2025'te yayımlanan SAQ A güncellemesi bu alandaki dengeyi değiştirdi: ödeme sayfası script'leriyle ilgili 6.4.3 ve 11.6.1 gereksinimleri SAQ A'dan çıkarıldı, bunun yerine satıcının sitesinin e-ticaret sistemini etkileyebilecek script saldırılarına açık olmadığını teyit etmesini isteyen bir uygunluk kriteri eklendi. Yani iframe kullanan satıcı için bile ödeme sayfasının bulunduğu sitenin güvenliği konu dışı değildir.
Ödeme sayfası script'leri
v4.x ile öne çıkan iki gereksinim, kart verisinin tarayıcıda çalınmasına yönelik saldırılara karşılık gelir. 6.4.3, ödeme sayfasında çalışan her script'in envanterinin tutulmasını, gerekçelendirilmesini ve bütünlüğünün doğrulanmasını; 11.6.1 ise ödeme sayfasındaki başlık ve içerikte yetkisiz değişikliklerin tespit edilmesini ister. Ödeme sayfasındaki üçüncü taraf script sayısını azaltmak ve bir Content Security Policy ile hangi kaynakların yüklenebileceğini sınırlamak bu iki gereksinimi karşılamayı kolaylaştırır.
Sık yapılan yanlış varsayımlar
- “Sağlayıcım PCI uyumlu, o hâlde ben de uyumluyum.” Sağlayıcının uyumu satıcının kapsamını küçültür, ama satıcının kendi doğrulamasını ortadan kaldırmaz.
- “PCI bir yasa.” Değildir; sözleşmesel bir yükümlülüktür. Kişisel veri mevzuatı gibi yasal yükümlülükler ayrıca geçerlidir.
- “Bir kez geçtik, bitti.” Doğrulama düzenli olarak yenilenir; bazı satıcılar için dış ağ taramaları da periyodik olarak yapılır.