

MFA (Çok Faktörlü Kimlik Doğrulama) Nedir?
Kısa tanım
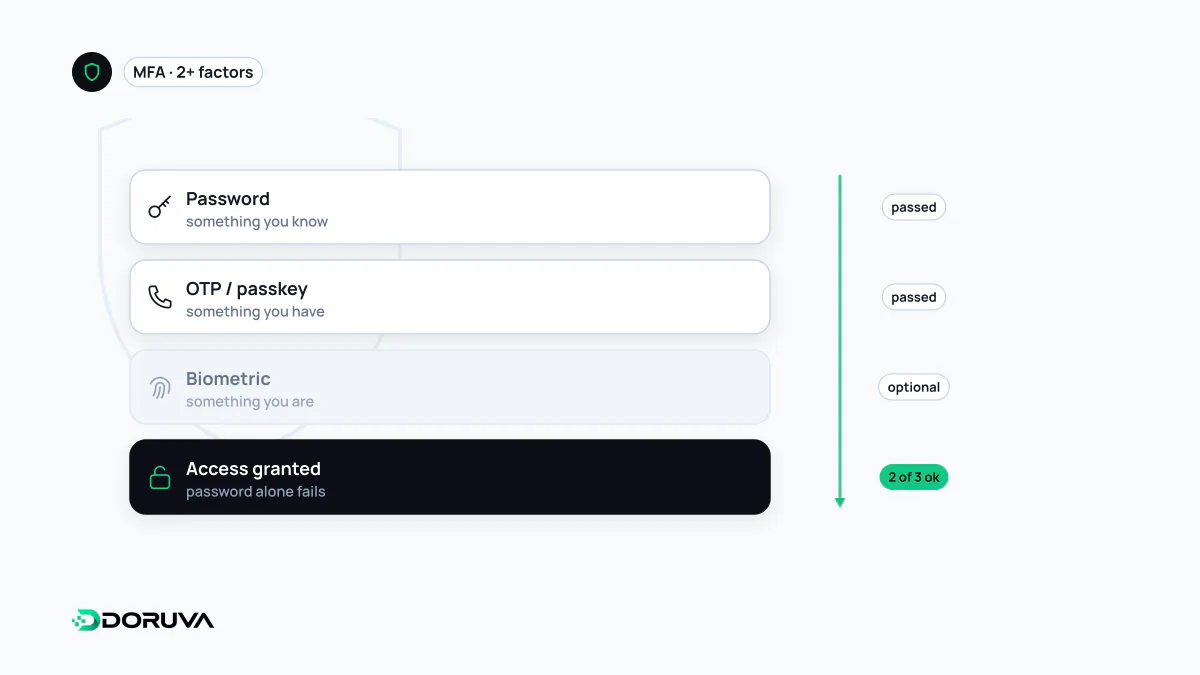
MFA (çok faktörlü kimlik doğrulama), bir kullanıcının kimliğinin birbirinden farklı türde en az iki kanıtla doğrulanmasıdır: bildiği bir şey (parola), sahip olduğu bir şey (telefon, güvenlik anahtarı) veya kendisi olan bir şey (parmak izi, yüz). Tam olarak iki faktör kullanılan biçimine 2FA denir. Parola çalınsa bile ikinci faktör olmadan hesaba girilemediği için hesap ele geçirmelerine karşı en etkili önlemlerden biridir.
Diğer adları: MFA, 2FA, iki faktörlü kimlik doğrulama, iki adımlı doğrulama, Multi-Factor Authentication
Faktör ne demektir?
Kimlik doğrulamada faktörler klasik olarak üç gruba ayrılır: bilinen (parola, PIN), sahip olunan (telefondaki uygulama, donanım güvenlik anahtarı, akıllı kart) ve olunan (parmak izi, yüz tanıma). MFA'nın gücü, farklı gruplardan faktörleri birleştirmesinden gelir: parolanızı oltalama sayfasına kaptıran biri, cebinizdeki cihaza da sahip olmadıkça hesabınıza giremez.
Bu yüzden aynı gruptan iki kanıt MFA sayılmaz. OWASP'nin rehberi bunu açıkça belirtir: parola artı PIN ya da parola artı “annenizin kızlık soyadı” gibi bir güvenlik sorusu, iki ayrı bilgi istese de tek faktördür. 2FA ise MFA'nın en yaygın biçimidir; tam olarak iki faktör kullanır.
Yöntemler aynı güçte değil
| Yöntem | Nasıl çalışır? | Zayıf noktası |
|---|---|---|
| SMS veya sesli arama kodu | Kayıtlı numaraya tek kullanımlık kod gönderilir | SIM kartı değiştirme (SIM swap) ve numara taşıma ile kod başkasına gidebilir; oltalama sayfasına yazılabilir |
| Doğrulayıcı uygulama (TOTP) | Uygulama, paylaşılan bir gizli anahtar ve saatten genellikle 30 saniyede bir yeni kod üretir | Kod kullanıcı tarafından yazıldığı için sahte bir sayfaya da yazılabilir |
| Push bildirimi | Telefona “Giriş yapan siz misiniz?” onayı gelir | Art arda gelen bildirimlerle kullanıcıyı yorup onaylatma (MFA yorgunluğu) |
| Güvenlik anahtarı ve passkey (FIDO2/WebAuthn) | Cihazdaki özel anahtar, sitenin gönderdiği sorguyu imzalar | Oltalamaya dayanıklıdır; asıl zorluk cihaz kaybında hesap kurtarmadır |
ABD Ulusal Standartlar ve Teknoloji Enstitüsü'nün (NIST) dijital kimlik rehberi SP 800-63B'nin güncel dördüncü revizyonu, telefon şebekesi üzerinden kod göndermeyi “kısıtlı” (restricted) bir doğrulayıcı olarak sınıflandırır ve bu yöntemin oltalamaya dayanıklı olmadığını belirtir. Bu, SMS'in hiç kullanılmaması gerektiği anlamına gelmez; MFA'sız bir hesaptan çok daha iyidir. Ama hassas sistemlerde tek seçenek olmamalıdır.
Oltalamaya dayanıklılık neden belirleyici?
Bugün hesap ele geçirmelerin önemli bir kısmı, parolayı ve tek kullanımlık kodu birlikte isteyen sahte giriş sayfalarıyla yapılır. Kullanıcı kodu sahte sayfaya yazdığında saldırgan onu birkaç saniye içinde asıl sitede kullanabilir; bu durumda SMS ya da TOTP koruma sağlamaz. Güvenlik anahtarları ve passkey'ler farklı çalışır: Web Authentication API ile üretilen imza, sitenin origin'ine bağlıdır. Sahte alan adındaki bir sayfa, gerçek site için geçerli bir imza alamaz. MDN'in de vurguladığı gibi web'deki passkey'ler bu API ile uygulanır ve sunucuda yalnızca açık anahtar saklandığı için sızıntıda çalınacak bir sır da kalmaz.
Passkey çoğu zaman tek başına çok faktörlü kabul edilir: anahtar cihazdadır (sahip olunan) ve kullanılması için cihazın kilidi parmak izi, yüz veya PIN ile açılır (olunan ya da bilinen).
Kurtarma süreci, zincirin en zayıf halkasıdır
Telefonunu kaybeden kullanıcıya ne olacağı, MFA tasarımının en çok ihmal edilen kısmıdır. Güçlü bir MFA'nın yanında “SMS ile kurtarma” ya da destek ekibine tek bir telefonla sıfırlattırma seçeneği bırakmak, sistemin gücünü en zayıf yönteme indirir. İyi uygulamalar şunlardır:
- MFA kurulumunda kullanıcıya tek kullanımlık kurtarma kodları verin ve güvenli bir yerde saklamasını isteyin.
- Birden fazla güvenlik anahtarı veya passkey kaydedilmesine izin verin.
- MFA'yı kapatma ve yeni faktör ekleme işlemlerinde yeniden doğrulama isteyin, kullanıcıya e-posta ile bildirin.
- Push yöntemlerinde ekrandaki numarayı uygulamaya yazdırma gibi eşleştirme adımları kullanın ve art arda gelen onay isteklerini sınırlayın.
Önce nerede açılmalı?
Bir web sitesi sahibi için öncelik listesi bellidir: içerik yönetim paneli ve yönetici hesapları, hosting ve bulut sağlayıcı paneli, alan adı kayıt firması ve DNS paneli (buradaki bir değişiklik bütün siteyi ve e-postayı başka yere yönlendirebilir), parola sıfırlama bağlantılarının gittiği e-posta hesabı ve kod deposu. MFA, ilk faktörü önemsiz kılmaz; kaba kuvvet ve parola tekrar kullanımı riskine karşı her hesapta benzersiz ve uzun bir parola kullanmak hâlâ gereklidir. Bunun için Doruva'nın Güçlü Şifre Oluşturucu aracından yararlanabilirsiniz. Uygulama geliştiren ekipler içinse giriş başarılı olduktan sonra oluşturulan oturumun da aynı özenle korunması gerekir; MFA'yı geçen bir oturum çerezinin çalınması, MFA'yı devre dışı bırakır.