

SSL/TLS Sertifikası Nedir?
Kısa tanım
SSL/TLS sertifikası, bir alan adını belirli bir açık anahtara bağlayan ve güvenilir bir sertifika otoritesi (CA) tarafından imzalanan dijital belgedir. Tarayıcı, HTTPS bağlantısı kurarken bu sertifikayı doğrulayarak doğru sunucuya bağlandığından emin olur. Doğrulama düzeyine göre DV, OV ve EV olarak ayrılır; geçerlilik süreleri sektör kurallarıyla kademeli olarak kısaltılmaktadır.
Diğer adları: SSL sertifikası, TLS sertifikası, HTTPS sertifikası, dijital sertifika, X.509 sertifikası
Sertifikanın içinde ne var?
Bir sertifika, X.509 biçiminde yapılandırılmış bir belgedir ve temel olarak şu bilgileri taşır: hangi alan adları için geçerli olduğu (Subject Alternative Name listesi), sunucunun açık anahtarı, geçerlilik başlangıç ve bitiş tarihleri, sertifikayı hangi otoritenin imzaladığı ve o otoritenin dijital imzası. Özel anahtar sertifikada yer almaz; sunucuda kalır ve hiçbir zaman paylaşılmamalıdır. TLS el sıkışmasında sunucu, bu özel anahtara sahip olduğunu bir imzayla kanıtlar.
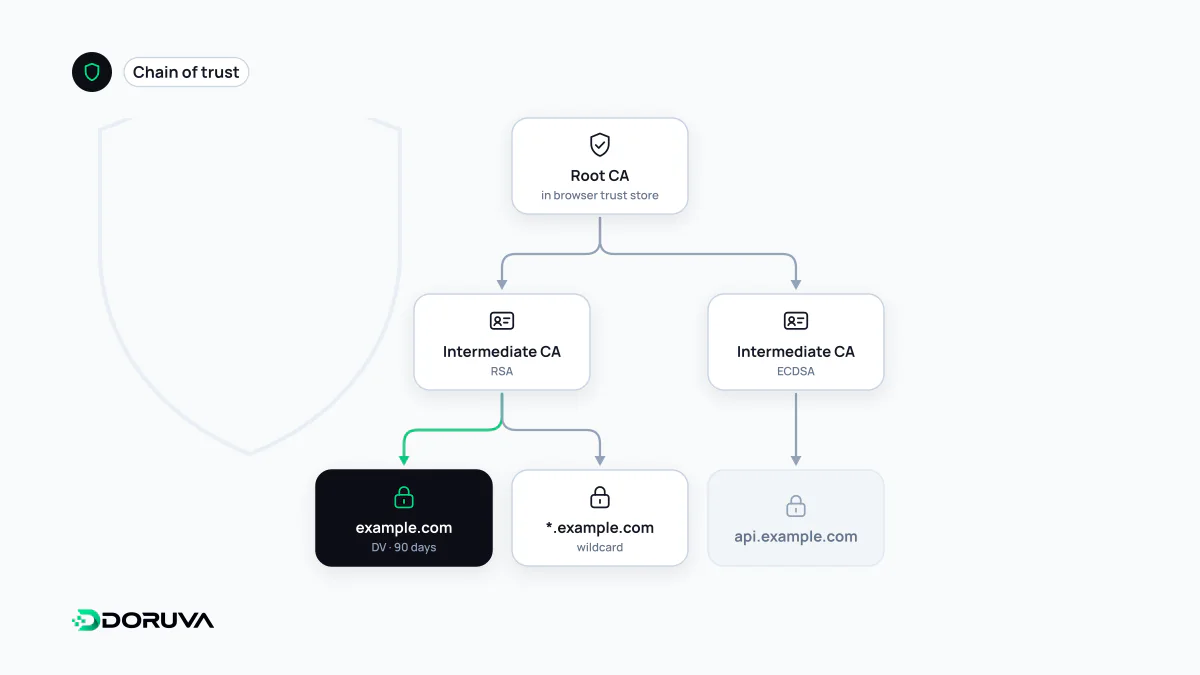
Sertifikalar tek başına değil, bir zincir hâlinde doğrulanır. Sitenin sertifikası (leaf) bir ara sertifika tarafından, ara sertifika da tarayıcının ya da işletim sisteminin güven deposundaki bir kök sertifika tarafından imzalanmıştır. Sunucu, kendi sertifikasıyla birlikte ara sertifikaları da göndermelidir. Kendinden imzalı (self-signed) bir sertifika ise hiçbir köke bağlanmadığı için genel internette tarayıcı uyarısına yol açar; yalnızca iç test ortamlarında anlamlıdır.
DV, OV ve EV arasındaki fark
| Tür | Ne doğrulanır? | Tipik kullanım |
|---|---|---|
| DV (Domain Validation) | Başvuranın alan adını kontrol ettiği | Web sitelerinin büyük çoğunluğu, otomatik sertifikalar |
| OV (Organization Validation) | Alan adı kontrolü artı kuruluşun resmî varlığı | Kurumsal siteler, kuruluş adının sertifikada görünmesi istendiğinde |
| EV (Extended Validation) | Daha kapsamlı kuruluş doğrulaması | Bazı finans ve kamu kuruluşları |
Şifreleme gücü üç türde de aynıdır; fark yalnızca sertifikada yazan kimlik bilgisinin ne kadar doğrulandığıdır. Chrome ve Firefox 2019'da EV sertifikalarına adres çubuğunda verilen özel görünümü kaldırdı, diğer büyük tarayıcılar da artık EV'yi ayrıca vurgulamıyor; bu yüzden EV'nin kullanıcıya görünür bir "güven rozeti" etkisi kalmadı. Alan adı doğrulaması genellikle sunucuya bir dosya koyarak (HTTP-01) ya da DNS'e bir TXT kaydı ekleyerek (DNS-01) yapılır. *.ornek.com gibi joker (wildcard) sertifikalar yalnızca tek bir alt alan adı düzeyini kapsar ve DNS doğrulaması gerektirir.
Sertifika ömürleri kısalıyor
Herkese açık sertifikaların kurallarını tarayıcı üreticileri ve sertifika otoritelerinin oluşturduğu CA/Browser Forum belirler. Uzun süre 398 gün olan azami geçerlilik süresi, 15 Mart 2026'dan itibaren 200 güne indi; takvime göre 15 Mart 2027'de 100 güne, 15 Mart 2029'da 47 güne inecek. Ücretsiz otomatik sertifika veren Let's Encrypt'in varsayılan sertifikaları 90 gün geçerli; altı günlük kısa ömürlü sertifikalar isteğe bağlı olarak sunuluyor. Let's Encrypt, varsayılan profilini önce 64 güne (Şubat 2027), ardından 45 güne (Şubat 2028) indirmeyi planladığını duyurdu.
Pratik sonucu açık: sertifikayı yılda bir kez elle yenilemek artık sürdürülebilir bir yöntem değil. ACME protokolünü destekleyen bir istemci (örneğin certbot) ya da sertifikaları kendisi yöneten bir barındırma veya CDN hizmeti kullanmak, süresi dolan sertifika riskini neredeyse ortadan kaldırır.
Sık karşılaşılan sertifika sorunları
- Ad uyuşmazlığı: Sertifika
www.ornek.comiçin alınmış, siteornek.comüzerinden açılıyor. - Eksik ara sertifika: Masaüstü tarayıcıda sorun görünmez ama bazı mobil cihazlar ve sunucudan sunucuya istekler hata verir.
- Süresi dolmuş sertifika: Otomatik yenileme sessizce başarısız olmuştur; izleme yoksa ilk fark eden ziyaretçiler olur.
- "Ücretli sertifika daha güvenlidir" yanılgısı: Bir DV sertifikasının ücretli ya da ücretsiz olması şifrelemeyi değiştirmez.
Sertifika tek başına siteyi HTTPS'e taşımaz; HTTP isteklerinin yönlendirilmesi ve sayfa içi kaynakların da güvenli adreslerden yüklenmesi gerekir.