

Kişisel Veri Nedir?
Kısa tanım
Kişisel veri, kimliği belirli veya belirlenebilir bir gerçek kişiye ilişkin her türlü bilgidir. Ad ve T.C. kimlik numarası gibi doğrudan tanımlayıcıların yanında e-posta adresi, telefon, IP adresi, çerez kimliği, konum ve fotoğraf da başka bilgilerle birleştirilerek bir kişiyi ayırt etmeye yarıyorsa kişisel veridir. Sağlık, biyometrik veya dinî inanç gibi bilgiler, daha sıkı kurallara bağlı özel nitelikli kişisel veri sayılır.
Diğer adları: personal data, kişisel bilgi, PII, özel nitelikli kişisel veri, veri gizliliği, data privacy
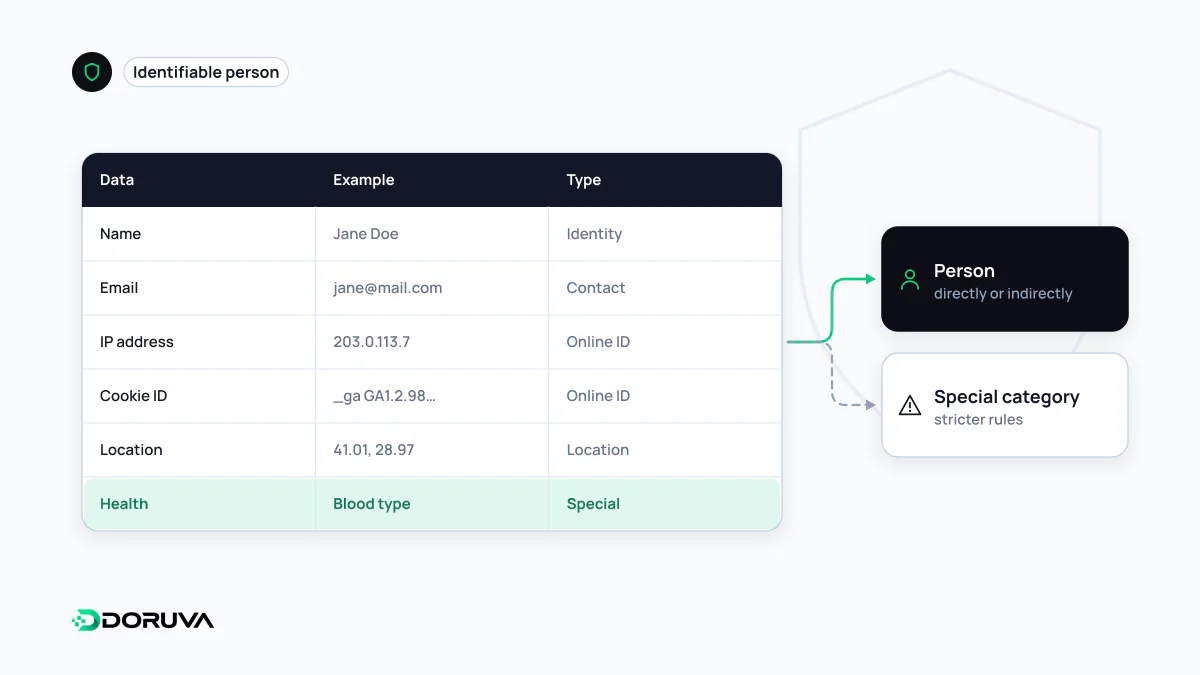
Belirlenebilirlik: ad soyad olmadan da kişisel veri
Tanımdaki kritik kelime “belirlenebilir”dir. Bir bilgi tek başına kimseyi göstermese de makul araçlarla başka bilgilerle birleştirildiğinde bir kişiyi ayırt etmeye yarıyorsa kişisel veridir. Bu yüzden web projelerinde sanıldığından çok daha fazla kişisel veri dolaşır:
- Sunucu loglarındaki IP adresleri ve user-agent bilgileri
- Analitik ve reklam araçlarının atadığı çerez veya cihaz kimlikleri
- İş e-postası (
[email protected]bir kişiyi doğrudan gösterir) - Konum, plaka, ses kaydı, güvenlik kamerası görüntüsü
- Kullanıcının sitede ne yaptığına dair davranış kayıtları
Buna karşılık bir tüzel kişiye ait bilgiler, örneğin şirketin vergi numarası veya ciro rakamı, kişisel veri değildir. Ancak şirketin tek ortağı ya da çalışanı hakkındaki bilgiler yine kişisel veridir.
Özel nitelikli kişisel veriler
Bazı veriler ifşa olduğunda ayrımcılığa veya ciddi zarara yol açabileceği için ayrıca korunur. KVKK'nın 6. maddesi bunları şöyle sayar: ırk, etnik köken, siyasi düşünce, felsefi inanç, din, mezhep veya diğer inançlar, kılık ve kıyafet, dernek, vakıf ya da sendika üyeliği, sağlık, cinsel hayat, ceza mahkûmiyeti ve güvenlik tedbirleri ile biyometrik ve genetik veriler. GDPR'daki liste büyük ölçüde örtüşür ama aynı değildir; örneğin ceza mahkûmiyetlerini ayrı bir maddede düzenler.
Pratik sonuç: bir klinik randevu formu, yüz tanımalı giriş, parmak izli personel takibi veya sağlık uygulaması tasarlanırken hukuki dayanak ve güvenlik tedbirleri baştan ele alınmalıdır. Bu veriler çoğu durumda açık rıza ya da kanunda sayılan dar şartlardan birine dayanmak zorundadır.
Anonim, takma adlı ve kişisel veri arasındaki çizgi
| Durum | Örnek | Kişisel veri mi? |
|---|---|---|
| Doğrudan tanımlayıcı | Ad, e-posta, telefon | Evet |
| Takma adlı (pseudonymous) | E-posta yerine özeti tutulan müşteri kaydı | Evet; anahtar veya eşleştirme tablosu başka yerde dursa da |
| Anonim | “Mart ayında 1.240 sipariş, %38'i mobil” | Hayır; kimseye geri götürülemiyorsa |
Sık yapılan hata, bir e-posta adresini hash fonksiyonundan geçirmenin onu anonim yaptığını düşünmektir. Aynı e-posta her seferinde aynı özeti üretir; elinde e-posta listesi olan biri eşleştirmeyi kolayca yapar. Bu yöntem takma adlandırmadır ve riski azaltır ama veriyi kişisel veri olmaktan çıkarmaz.
Yazılımda veri gizliliği nasıl uygulanır?
- Az topla: Bülten için ad, doğum tarihi ve telefon istemek gerekmez; e-posta yeter.
- Erişimi daralt: Panelde her rol yalnızca işinin gerektirdiği veriyi görmeli; bkz. en az yetki ilkesi.
- Koru: Aktarımda ve saklamada şifreleme, yedeklerin de aynı titizlikle korunması.
- Logları unutma: Hata kayıtlarına form içeriği, parola veya kart bilgisi düşmemeli.
- Saklama süresi belirle: Amacı biten veri silinmeli, yok edilmeli veya anonim hâle getirilmelidir.
Bu madde genel bilgilendirme amaçlıdır; belirli bir verinin hukuki niteliği için uzman görüşü alınmalıdır.