

GDPR (Genel Veri Koruma Tüzüğü) Nedir?
Kısa tanım
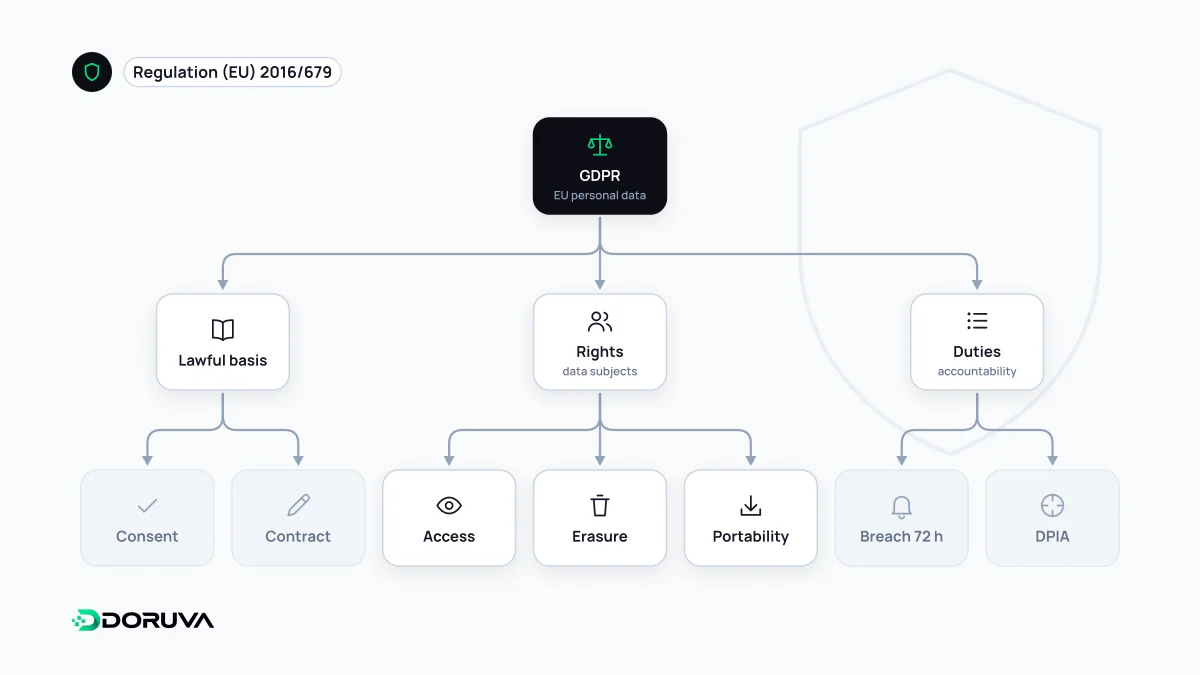
GDPR (General Data Protection Regulation), Avrupa Birliği'nin kişisel verilerin korunmasına ilişkin 2016/679 sayılı Tüzüğüdür ve 25 Mayıs 2018'den beri uygulanır. Kişisel veri işlemenin hukuki dayanaklarını, ilgili kişilerin haklarını ve veri sorumlularının yükümlülüklerini belirler. AB dışındaki bir şirket de AB'deki kişilere mal veya hizmet sunuyor ya da onların davranışlarını izliyorsa GDPR kapsamına girebilir.
Diğer adları: General Data Protection Regulation, Genel Veri Koruma Tüzüğü, 2016/679 sayılı Tüzük, AB veri koruma tüzüğü, DSGVO, RGPD
Türkiye'deki bir şirket neden GDPR'ı dert edinsin?
GDPR iki durumda uygulanır: veri sorumlusunun veya işleyenin AB'de bir yerleşimi varsa ya da AB dışında yerleşik bir şirket AB'deki kişilere (ücretli veya ücretsiz) mal ve hizmet sunuyor veya onların davranışlarını izliyorsa. Avrupa Komisyonu'nun açıklamasına göre belirleyici olan, şirketin AB pazarını özellikle hedefleyip hedeflemediğidir. Sitenin AB'den açılabiliyor olması tek başına yetmez.
Hedefleme göstergeleri pratikte şunlardır: AB ülkelerine kargo, euro ile fiyatlandırma, bir AB dilinde ve o ülke kullanıcılarına yönelik içerik, AB'de gösterilen reklamlar. Avrupa'ya satış yapan bir e-ticaret sitesi, AB'li müşteriye hizmet veren bir SaaS ürünü veya AB'deki ziyaretçileri profilleyen bir reklam kurgusu tipik örneklerdir. Bu durumda Türk şirketi aynı veri için hem KVKK'ya hem GDPR'a tabi olabilir; AB'de yerleşimi yoksa çoğu durumda bir AB temsilcisi ataması da gerekir.
Bu madde genel bilgilendirme amaçlıdır, hukuki danışmanlık değildir.
Altı hukuki dayanak
GDPR'da her işleme faaliyeti aşağıdaki dayanaklardan birine oturmalıdır. Hangisinin seçildiği, kişinin hangi haklara sahip olacağını da etkiler.
| Dayanak | Web'den tipik örnek |
|---|---|
| Rıza | Pazarlama e-postası, reklam çerezleri |
| Sözleşme | Sipariş için ad, adres ve ödeme bilgisi |
| Hukuki yükümlülük | Fatura kayıtlarının saklanması |
| Hayati menfaat | Acil sağlık durumları; web'de nadir |
| Kamu görevi | Kamu kurumlarının yetkili oldukları işlemler |
| Meşru menfaat | Dolandırıcılık önleme, güvenlik kayıtları; denge testi gerekir |
GDPR'da rıza; özgürce verilmiş, belirli, bilgilendirilmiş ve açık bir beyan ya da olumlu bir eylem olmalıdır. Özel kategorideki veriler için gereken daha sıkı standart, açık rıza maddesinde anlatılıyor.
Kişilerin hakları
- Verilerine erişim ve kopyasını alma
- Düzeltme ve silme (“unutulma hakkı”)
- İşlemenin kısıtlanması ve itiraz, özellikle doğrudan pazarlamaya
- Veri taşınabilirliği: veriyi yaygın, makinece okunabilir bir formatta alma
- Yalnızca otomatik işlemeye dayanan önemli kararlara tabi olmama
Başvurulara kural olarak bir ay içinde yanıt verilir. Bir ürünün bu talepleri karşılayabilmesi, verinin nerede tutulduğunu bilmeyi ve dışa aktarma ile silme işlevlerini baştan tasarlamayı gerektirir.
KVKK ile benzerlikler ve ayrıştığı noktalar
İki düzenleme aynı mantığa dayanır: kişisel veri tanımı, veri sorumlusu ve işleyen rolleri, genel ilkeler ve hukuki dayanaklar birbirine yakındır. 2024 değişikliğinden sonra KVKK'nın yurt dışına aktarım modeli de (yeterlilik kararı, standart sözleşme, bağlayıcı şirket kuralları) GDPR'a yaklaştı. Farklar ise uygulamada önemlidir:
- Sicil: KVKK'da VERBİS kaydı vardır; GDPR'da kamuya açık bir sicil yerine şirket içinde tutulan işleme faaliyetleri kaydı istenir.
- Ceza üst sınırı: GDPR'da en ağır ihlaller için 20 milyon euro veya dünya çapındaki yıllık cironun %4'ü (hangisi yüksekse) öngörülür.
- İhlal bildirimi: GDPR, denetim otoritesine bildirimi mümkünse 72 saat içinde ister; KVKK'da aynı süre Kurul kararıyla belirlenmiştir.
- Çerezler: AB'de çerez rızası ayrıca ePrivacy Direktifi'nden doğar. Türkiye'deki yaklaşım için çerez onayı maddesine bakılabilir.
Hukuki dayanakların resmî özeti için Avrupa Komisyonu'nun veri koruma sayfaları iyi bir başlangıçtır.