

Üçüncü Taraf Çerez Nedir?
Kısa tanım
Üçüncü taraf çerez, kullanıcının ziyaret ettiği sitenin değil, o sayfaya gömülü reklam, sosyal medya düğmesi, video oynatıcı veya sohbet aracı gibi başka bir alan adının koyduğu çerezdir. Aynı çerez pek çok sitede okunabildiği için kullanıcının siteler arasındaki gezinmesini birbirine bağlamaya, yani reklam hedefleme ve ölçüm için takibe imkân verir. Safari ve Firefox bu çerezleri varsayılan olarak engeller veya ayrıştırır; Chrome'da kullanıcı tercihine bırakılmıştır.
Diğer adları: third-party cookie, 3rd party cookie, üçüncü parti çerez, siteler arası çerez, cross-site cookie
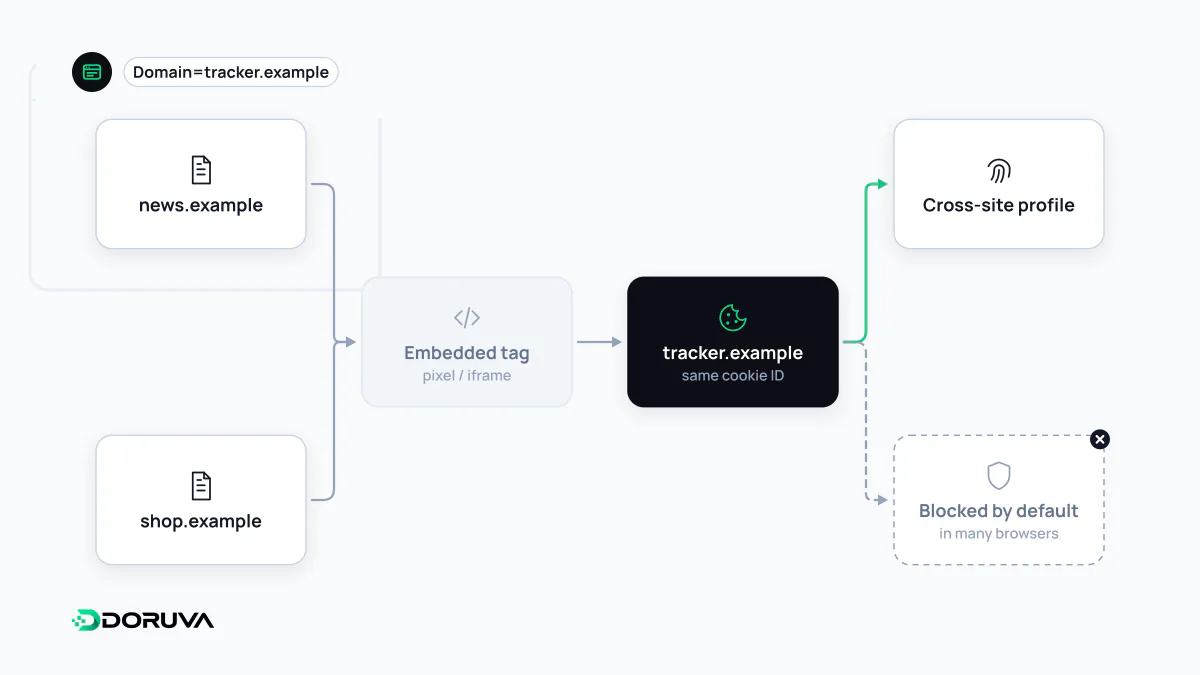
Bir sayfada birden fazla sitenin çerezi
Bir haber sitesini açtığınızda tarayıcı yalnızca o siteye değil, sayfaya gömülü reklam sunucusuna, video platformuna, sosyal medya düğmesine ve sohbet aracına da istek gönderir. Bu alan adlarından her biri yanıtında çerez koyabilir; adres çubuğundaki siteye ait olmadıkları için bunlar üçüncü taraf çerezdir. Aynı çerez diğer sitelerdeki gömülü içeriklerde de geri gönderildiği için, tek bir kimlik kullanıcının onlarca sitedeki hareketini bir profilde birleştirebilir. Takibin teknik temeli budur.
Bugünkü tarayıcılarda bir çerezin siteler arası bağlamda gönderilebilmesi için SameSite=None ile işaretlenmesi gerekir ve bu durumda Secure özniteliği de zorunludur:
Set-Cookie: widget_oturum=a81f; SameSite=None; Secure; Path=/Özniteliğin diğer değerleri ve CSRF ile ilişkisi SameSite maddesinde anlatılıyor.
Tarayıcıların güncel tutumu
| Tarayıcı | Varsayılan davranış |
|---|---|
| Safari | Intelligent Tracking Prevention ile üçüncü taraf çerezler varsayılan olarak engellenir; erişim ancak Storage Access API gibi mekanizmalarla verilebilir. |
| Firefox | Enhanced Tracking Protection açıkken Total Cookie Protection devrededir: her üçüncü tarafa site başına ayrı bir çerez kavanozu verilir, böylece aynı çerez siteler arasında köprü kuramaz. |
| Chrome | Varsayılan olarak engellemez; yalnızca gizli modda veya kullanıcı ayarlardan seçerse engeller. |
Chrome tarafında plan birkaç kez değişti. Google, üçüncü taraf çerezleri kaldırma planından vazgeçtikten sonra Nisan 2025'te ayrı bir tercih penceresi de göstermeyeceğini, seçimin Gizlilik ve Güvenlik ayarlarında kalacağını duyurdu. Ekim 2025'te Topics, Protected Audience ve Attribution Reporting dahil Privacy Sandbox teknolojilerinin çoğunu emekliye ayırdı; CHIPS ve FedCM ise destek görmeye devam ediyor. Güncel durum için Google'ın duyurusuna bakılabilir.
Ne bozulur, yerine ne gelir?
Üçüncü taraf çerezlerin engellenmesi sadece reklamcıları etkilemez. Sorun çıkaran tipik senaryolar: başka bir alan adından iframe içinde çalışan oturum açma veya ödeme adımları, gömülü sohbet ve yorum araçlarının kullanıcıyı hatırlaması, yeniden pazarlama (retargeting) ve siteler arası dönüşüm atfı. Kullanılabilir alternatifler:
- CHIPS (
Partitionedözniteliği): Gömülü araç çerezini kullanabilir ama her üst düzey site için ayrı bir kavanozda; siteler arası takip mümkün olmaz. - Storage Access API: Gömülü içerik, kullanıcı etkileşimi ve izinle kendi çerezlerine erişim ister.
- FedCM: “X ile giriş yap” akışlarını üçüncü taraf çereze dayanmadan yürütür.
- Birinci taraf veri ve sunucu taraflı ölçüm: Ölçümü kendi alan adınız üzerinden ve rıza kurallarına uygun şekilde yapmak.
Hukuki sorumluluk kimde?
Kurum'un çerez rehberine göre sayfaya üçüncü taraf çerez yerleştirildiğinde hem site sahibi hem de üçüncü taraf, kullanıcıyı bilgilendirmek ve rızasını almakla yükümlüdür. Kullanıcı şikâyetini genellikle tanıdığı tarafa, yani siteye yönelttiği için yük pratikte site sahibindedir. Davranışsal reklam ve sosyal eklenti takip çerezleri rıza gerektirir; rehber, sosyal eklentilerin varsayılan olarak üye olmayanlara gösterilen sayfalara üçüncü taraf çerez yerleştirmemesi gerektiğini de belirtir. Bu çerezleri rızadan önce yüklememek, çerez onayı kurgusunun temel işidir. Kavramın karşı tarafı için birinci taraf çerez maddesine bakılabilir.