

KVKK (Kişisel Verilerin Korunması Kanunu) Nedir?
Kısa tanım
KVKK, Türkiye'de kişisel verilerin işlenmesini düzenleyen 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun yaygın kısaltmasıdır. 7 Nisan 2016'da Resmî Gazete'de yayımlanan Kanun; veri sorumlularının hangi şartlarla veri işleyebileceğini, ilgili kişiyi aydınlatma ve veri güvenliğini sağlama yükümlülüklerini ve kişilerin haklarını belirler. Uygulamayı Kişisel Verileri Koruma Kurumu ve onun karar organı olan Kurul denetler.
Diğer adları: 6698 sayılı Kanun, Kişisel Verilerin Korunması Kanunu, KVK Kanunu, Kişisel Verileri Koruma Kurumu, Turkish data protection law
Kanun, Kurum ve Kurul: kısaltma neyi kapsıyor?
Günlük kullanımda “KVKK” hem 6698 sayılı Kanun'u hem de Kanun'u uygulayan Kişisel Verileri Koruma Kurumu'nu anlatmak için kullanılır. Kanun, kimliği belirli veya belirlenebilir gerçek kişilere ilişkin her türlü bilgiyi, yani kişisel veriyi konu alır. Üç rol öne çıkar: verinin işlenme amacını ve araçlarını belirleyen veri sorumlusu, onun adına veriyi işleyen veri işleyen (barındırma firması, e-posta servisi, ajans) ve verisi işlenen ilgili kişi. Kararları Kişisel Verileri Koruma Kurulu verir; idari para cezaları da Kurul tarafından uygulanır.
Bu madde genel bilgilendirme amaçlıdır, hukuki danışmanlık yerine geçmez. Somut bir süreç için güncel mevzuatı ve bir hukukçunun değerlendirmesini esas alın.
İşleme şartları: açık rıza tek kapı değil
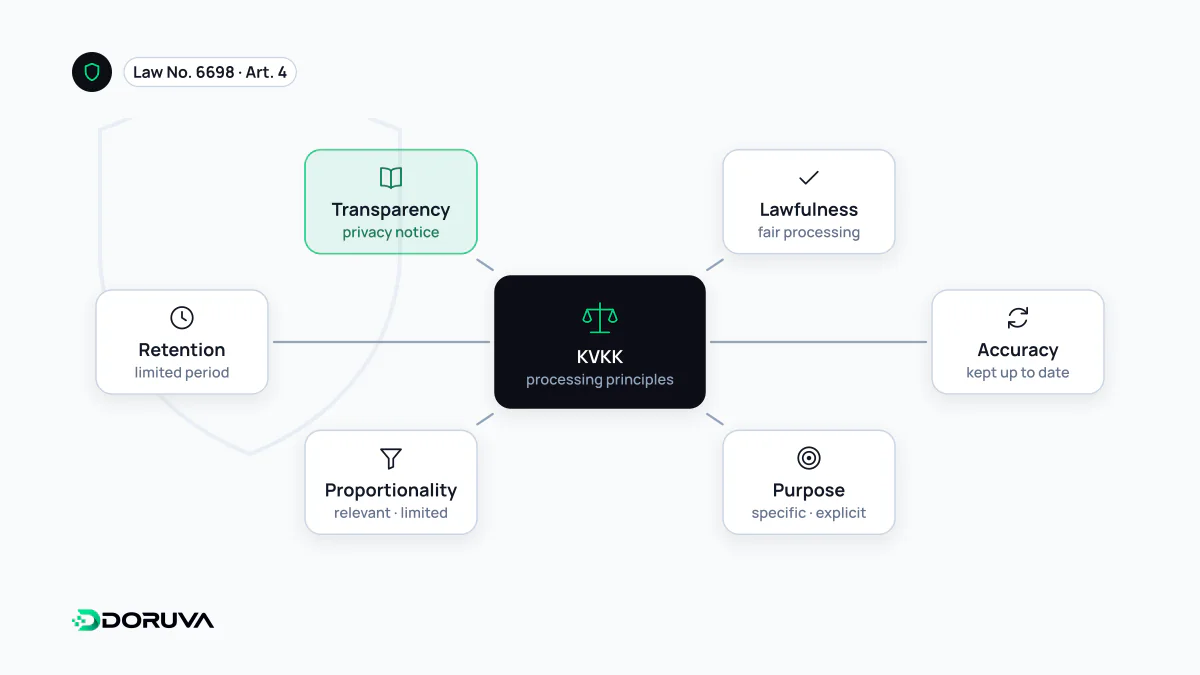
Kanun'un 4. maddesi her işleme faaliyeti için genel ilkeler koyar: hukuka ve dürüstlük kurallarına uygunluk, doğruluk, belirli ve meşru amaç, amaçla bağlantılı ve ölçülü olma, gerektiği kadar saklama. 5. madde ise işlemenin hangi şartlarla mümkün olduğunu sayar. İlgili kişinin açık rızası bunlardan yalnızca biridir; sözleşmenin kurulması veya ifası, veri sorumlusunun hukuki yükümlülüğü, bir hakkın tesisi ve kişinin temel haklarına zarar vermemek kaydıyla meşru menfaat de geçerli şartlardır. Örneğin siparişi teslim etmek için adres işlemek sözleşmeye dayanır; bunun için ayrıca rıza istemek gereksizdir ve kişiyi yanıltabilir.
Sağlık, biyometrik veri, din veya ceza mahkûmiyeti gibi özel nitelikli kişisel veriler 6. maddede ayrıca düzenlenir; bu verilerde işleme şartları daha dardır.
Bir web sitesinin karşılaştığı somut yükümlülükler
- Aydınlatma (madde 10): Veri elde edilirken kişiye veri sorumlusunun kimliği, işleme amacı, verinin kimlere ve hangi amaçla aktarılabileceği, toplama yöntemi ve hukuki sebebi ile kişinin hakları bildirilir. İletişim formu, üyelik ve bülten kayıtlarının yanında bu metne erişim olmalıdır.
- Çerezler: Kurum'un çerez rehberi, zorunlu olmayan çerezler için rıza ve bilgilendirme beklentisini ayrıntılandırır; pratik karşılığı çerez onayı maddesinde.
- Veri güvenliği (madde 12): Hukuka aykırı erişimi önlemek için uygun teknik ve idari tedbirler alınır: erişim yetkileri, şifreleme, kayıt tutma, yedekleme, çalışan ve tedarikçi sözleşmeleri.
- Veri ihlali: Veri yetkisiz kişilerce ele geçirilirse ilgili kişiye ve Kurul'a “en kısa sürede” bildirim yapılır. Kurul'un 2019/10 sayılı kararı bu süreyi ihlalin öğrenilmesinden itibaren 72 saat olarak yorumlar.
- Başvurular (madde 11 ve 13): Kişi, verisinin işlenip işlenmediğini öğrenme, düzeltme ve silme gibi haklarını kullanabilir; başvurular en geç otuz gün içinde sonuçlandırılır.
VERBİS: herkes kayıt olmak zorunda mı?
VERBİS, Kanun'un 16. maddesindeki Veri Sorumluları Sicili'nin çevrim içi sistemidir. Kurul, kayıt yükümlülüğünden istisnaları kararlarla belirler. Kurum'un duyurusuna göre yıllık çalışan sayısı 50'den az ve yıllık mali bilanço toplamı 100 milyon TL'den az olan, ana faaliyet konusu özel nitelikli veri işleme olmayan veri sorumluları istisnadır. 2025/1572 sayılı kararla ana faaliyeti özel nitelikli veri işleme olsa da çalışan sayısı 10'dan ve mali bilançosu 10 milyon TL'den az olanlar da istisna kapsamına alındı. Eşikler değişebildiği için karar vermeden önce Kurum'un güncel duyurularına bakmak gerekir. İstisna, Kanun'un diğer yükümlülüklerini kaldırmaz.
2024 değişikliği ve yurt dışına aktarım
Mart 2024'te kabul edilen 7499 sayılı Kanun, 6. ve 9. maddeleri yeniden düzenledi; değişiklik 1 Haziran 2024'te yürürlüğe girdi. Yeni sistemde yurt dışına aktarım üç kademelidir: Kurul'un ilgili ülke veya sektör için verdiği yeterlilik kararı; yoksa standart sözleşme, bağlayıcı şirket kuralları veya taahhütname gibi uygun güvenceler; bunlar da yoksa yalnızca arızi aktarımlar. Standart sözleşmenin imzadan sonraki beş iş günü içinde Kurum'a bildirilmesi zorunludur. Usuller, 10 Temmuz 2024'te yayımlanan yönetmelikle belirlendi.
Bu kural web projelerinde sanıldığından sık devreye girer: yurt dışında barındırılan sunucular, e-posta ve CRM servisleri, analitik ve reklam araçları çoğu zaman bir aktarım demektir. AB kullanıcılarına hizmet veren işletmeler için ayrıca GDPR gündeme gelir. Kanun metni, Kurul kararları ve rehberler Kişisel Verileri Koruma Kurumu'nun sitesinde yayımlanır.