

A ve AAAA Kaydı Nedir?
Kısa tanım
A kaydı, bir alan adını veya alt alan adını bir IPv4 adresine (örneğin 203.0.113.10) bağlayan DNS kaydıdır; AAAA kaydı aynı işi IPv6 adresleri için yapar. Bir ziyaretçinin tarayıcısı siteye bağlanmadan önce bu kayıtları sorgular ve dönen adresteki sunucuya bağlanır. Sunucu değişikliklerinde, CDN geçişlerinde ve hosting taşımalarında güncellenmesi gereken temel kayıtlar bunlardır.
Diğer adları: A kaydı, AAAA kaydı, A record, AAAA record, quad-A kaydı
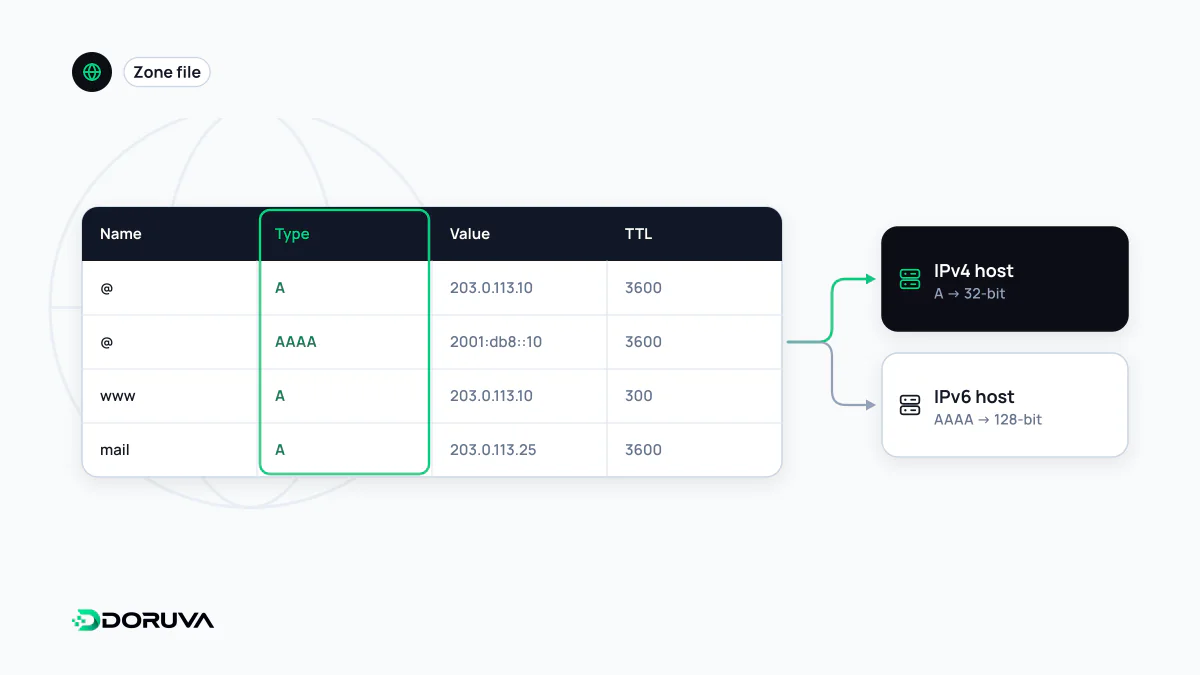
IPv4 için A, IPv6 için AAAA
DNS'te bir adı doğrudan bir sunucu adresine bağlayan iki kayıt türü vardır. A kaydı 32 bitlik bir IPv4 adresi taşır; AAAA (“quad-A”) kaydı ise 128 bitlik bir IPv6 adresi. AAAA adı, IPv6 adresinin IPv4'ün dört katı uzunlukta olmasından gelir. Bir zone dosyasında şöyle görünürler:
example.com.       3600  IN  A     203.0.113.10
example.com.       3600  IN  AAAA  2001:db8:1::10
www.example.com.   3600  IN  A     203.0.113.10
İki kayıt aynı ad üzerinde birlikte bulunabilir. Bu durumda IPv6 bağlantısı olan istemciler genellikle önce AAAA adresini dener, sorun yaşarlarsa kısa sürede IPv4'e geçer (Happy Eyeballs). Kök alan adı (example.com) ile www ayrı adlardır; ikisinin de kaydı ayrı ayrı tanımlanmalıdır.
Unutulan AAAA kaydı: “bazılarında açılıyor, bazılarında açılmıyor”
Sunucu taşımalarında en sık görülen hatalardan biri, A kaydını yeni sunucuya çevirip eski sunucuyu gösteren AAAA kaydını unutmaktır. IPv4 kullanan ziyaretçiler yeni siteyi görür; IPv6 destekleyen bir mobil ağdaki kullanıcı ise hâlâ eski sunucuya gider. Sorun “bende açılıyor” cümlesiyle kolayca gözden kaçar. Taşıma öncesinde ad için hangi kayıtların tanımlı olduğunu tam listeleyin; yeni sunucunun IPv6 adresi yoksa eski AAAA kaydını silmek, yanlış bir adres bırakmaktan iyidir.
Birden fazla A kaydı yük dengeleme değildir
Aynı ada birden fazla A kaydı eklenebilir; resolver'lar bu adresleri değişen sıralarla döndürür ve trafik kabaca dağılır. Ancak DNS hangi sunucunun çalıştığını bilmez: adreslerden biri kapanırsa bir kısım kullanıcı, önbellekteki cevabın TTL'si dolana kadar hata almaya devam eder. Sağlık kontrolü yapan gerçek dağıtım için bir yük dengeleyici veya DNS sağlayıcısının sağlık kontrollü yönlendirme özelliği gerekir.
Sunucu taşırken izlenecek sıra
- Taşımadan en az bir TTL süresi önce A ve AAAA kayıtlarının TTL'sini 300 saniye civarına indirin.
- Yeni sunucuyu kurun ve
hostsdosyası veyacurl --resolveile alan adını o IP'ye zorlayarak test edin. - Kayıtları yeni adrese çevirin; eski sunucuyu birkaç gün kapatmayın, çünkü bazı istemciler eski cevabı bir süre daha kullanır.
- Trafiğin yeni sunucuya geçtiğini loglardan doğrulayınca TTL'yi tekrar yükseltin.
CDN arkasında A kaydı ne gösterir?
Siteniz bir CDN veya proxy hizmetinin arkasındaysa, DNS sorgusu sizin sunucunuzun değil sağlayıcının kenar sunucularının adresini döndürür. Bu durumda asıl sunucu (origin) IP'si yalnızca sağlayıcının panelinde durur. Origin IP'sinin başka bir yoldan, örneğin proxy'lenmemiş eski bir alt alan adının A kaydından sızması, CDN'in sağladığı korumanın atlanmasına yol açabilir. Bu yüzden proxy kullanan projelerde, doğrudan origin'e işaret eden kayıtları ayrıca gözden geçirmek iyi bir pratiktir.