

VPS (Sanal Özel Sunucu) Nedir?
Kısa tanım
VPS (Virtual Private Server, sanal özel sunucu), fiziksel bir sunucunun sanallaştırma yazılımıyla bölünmesiyle oluşturulan ve kiracısına kendi işletim sistemi, root yetkisi ve ayrılmış işlemci, bellek ve disk kaynakları sunan sanal makinedir. Paylaşımlı hostinge göre çok daha fazla kontrol sağlar; buna karşılık işletim sistemi güncellemeleri, güvenlik ve yedekleme gibi sorumluluklar da kiracıya geçer.
Diğer adları: Sanal Özel Sunucu, Virtual Private Server, Sanal Sunucu, Sanal Makine, Virtual Machine
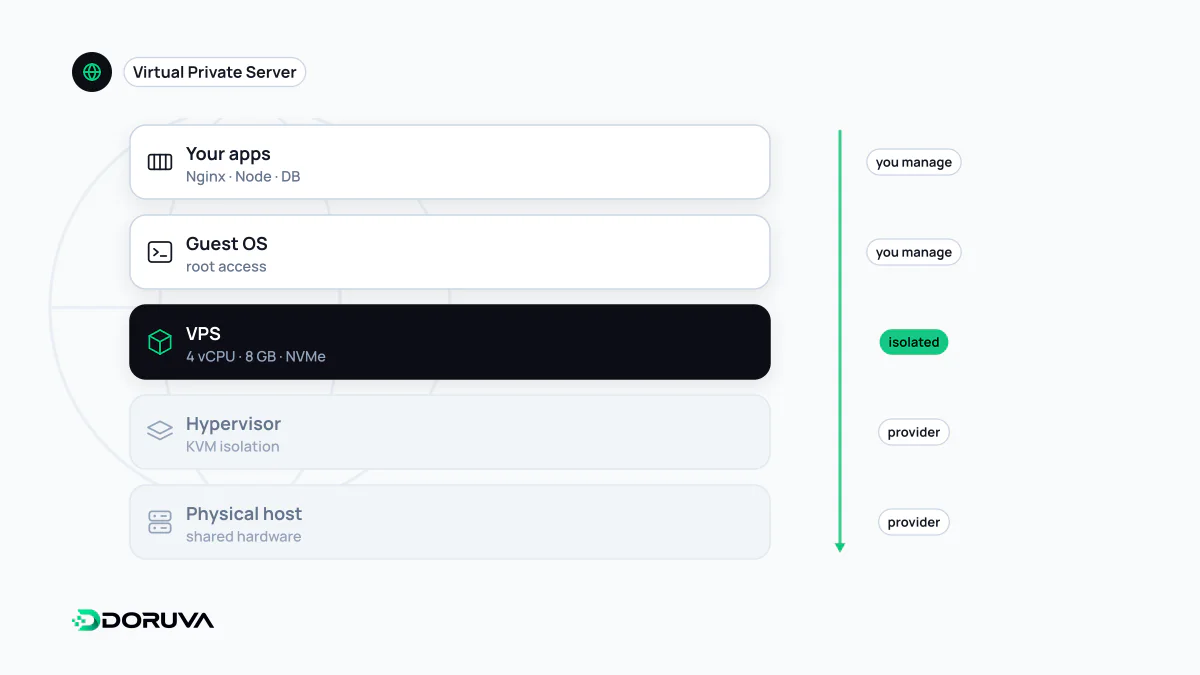
Sanal makine: bir sunucunun içindeki sunucular
Bir veri merkezindeki güçlü bir fiziksel sunucu, hypervisor adı verilen sanallaştırma yazılımı (KVM, Xen, VMware ESXi, Hyper-V gibi) ile birden çok sanal makineye bölünür. Her sanal makine kendi işletim sistemi çekirdeğini çalıştırır, kendi disk alanını ve ağ arayüzünü görür; içindeki kullanıcı açısından bağımsız bir bilgisayar gibi davranır. VPS, bu sanal makinenin bir barındırma ürünü olarak kiralanmış hâlidir. Türkiye pazarında sıkça görülen “VDS” (sanal dedike sunucu) adı da çoğunlukla kaynakları daha garantili bir VPS paketi için kullanılır; tanım sağlayıcıdan sağlayıcıya değişir.
Sanal makine ile container sık karıştırılır. Sanal makine donanımı sanallaştırır ve kendi çekirdeğini çalıştırır; container ise ana makinenin çekirdeğini paylaşan yalıtılmış bir süreçtir. Pratikte ikisi birlikte kullanılır: Docker container'ları çoğu zaman bir VPS'in içinde çalışır.
Hosting seçenekleri arasında VPS'in yeri
| Paylaşımlı hosting | VPS | Yönetilen platform (PaaS) | |
|---|---|---|---|
| Kontrol | Panel üzerinden, sınırlı | Tam, root erişimi | Uygulama düzeyinde |
| İşletim sistemi bakımı | Sağlayıcıda | Sizde | Sağlayıcıda |
| Kaynaklar | Yüzlerce siteyle ortak | Pakete göre ayrılmış | Kullanıma göre ölçeklenir |
| Maliyet | Düşük, sabit | Sabit ve öngörülebilir | Kullanıma bağlı, değişken |
| Uygun olduğu iş | Basit siteler, standart CMS kurulumları | Özel yazılımlar, birden çok servis, özel yapılandırmalar | Altyapıyla uğraşmak istemeyen ekipler |
Paylaşımlı hosting, kurulumu bir panelden yapılan bir WordPress sitesi için yeterlidir. Arka planda kuyruk işçisi çalışan, özel bir veritabanı sürümü isteyen ya da birden çok servisi bir arada barındıran bir uygulamada ise VPS'in sağladığı kontrol gerekli hâle gelir.
vCPU ve “gürültülü komşu”
Paketlerde yazan vCPU sayısı, fiziksel bir çekirdeğe denk gelmeyebilir. Birçok sağlayıcı aynı fiziksel işlemciyi birden fazla sanal makine arasında paylaştırır; aynı makinedeki başka bir müşteri yoğun iş yaptığında sizin performansınız da düşebilir. Bu duruma “noisy neighbour” (gürültülü komşu) denir. Performansın tutarlı olması gereken işlerde, sağlayıcıların “dedicated vCPU” veya benzeri adlarla sunduğu ayrılmış işlemci paketleri tercih edilir.
Root erişimi, root sorumluluğu
Yeni açılan bir VPS, internete bağlandığı andan itibaren otomatik taramaların hedefidir. İlk kurulumda atılması gereken temel adımlar şunlardır:
- SSH girişini yalnızca anahtarla yapın, parola ile girişi ve doğrudan root girişini kapatın.
- Günlük işler için yetkileri sınırlı bir kullanıcı açın; en az yetki ilkesi burada da geçerlidir.
- Bir güvenlik duvarıyla yalnızca gerekli portları (genellikle SSH, 80 ve 443) açık bırakın; veritabanı portunu internete açmayın.
- Güvenlik güncellemelerinin otomatik kurulmasını sağlayın.
- Yedekleri sunucunun dışında tutun. Sağlayıcının aldığı anlık görüntü (snapshot) faydalıdır, ama hesap veya veri merkezi düzeyindeki bir sorunda tek başına yetmez; düzenli yedekleme ve geri yükleme testi gerekir.
- Disk doluluğu, bellek ve servis durumu için basit bir izleme ve uyarı kurun.
Tipik bir kurulum
Küçük ve orta ölçekli bir web uygulamasında sık görülen düzen şöyledir: önde TLS sonlandırması ve sıkıştırma yapan bir reverse proxy (çoğunlukla Nginx veya Caddy), arkasında container içinde çalışan uygulama, aynı sunucuda ya da ayrı bir sunucuda veritabanı. Bu yapı tek bir VPS'te yıllarca sorunsuz çalışabilir. Trafik veya erişilebilirlik ihtiyacı büyüdüğünde ikinci bir sunucu, yük dengeleyici ve yönetilen veritabanı gibi adımlar eklenir.