

TXT Kaydı Nedir?
Kısa tanım
TXT kaydı, bir alan adına serbest metin eklemeyi sağlayan DNS kaydıdır. Başlangıçta insanlar için not bırakmak amacıyla tasarlanmış olsa da bugün iki ana işte kullanılır: Google Search Console gibi servislere alan adı sahipliğini kanıtlamak ve SPF, DKIM, DMARC gibi e-posta kimlik doğrulama politikalarını yayımlamak. İçeriği herkese açıktır; dolayısıyla gizli bilgi taşımamalıdır.
Diğer adları: TXT record, DNS TXT kaydı, metin kaydı, doğrulama kaydı
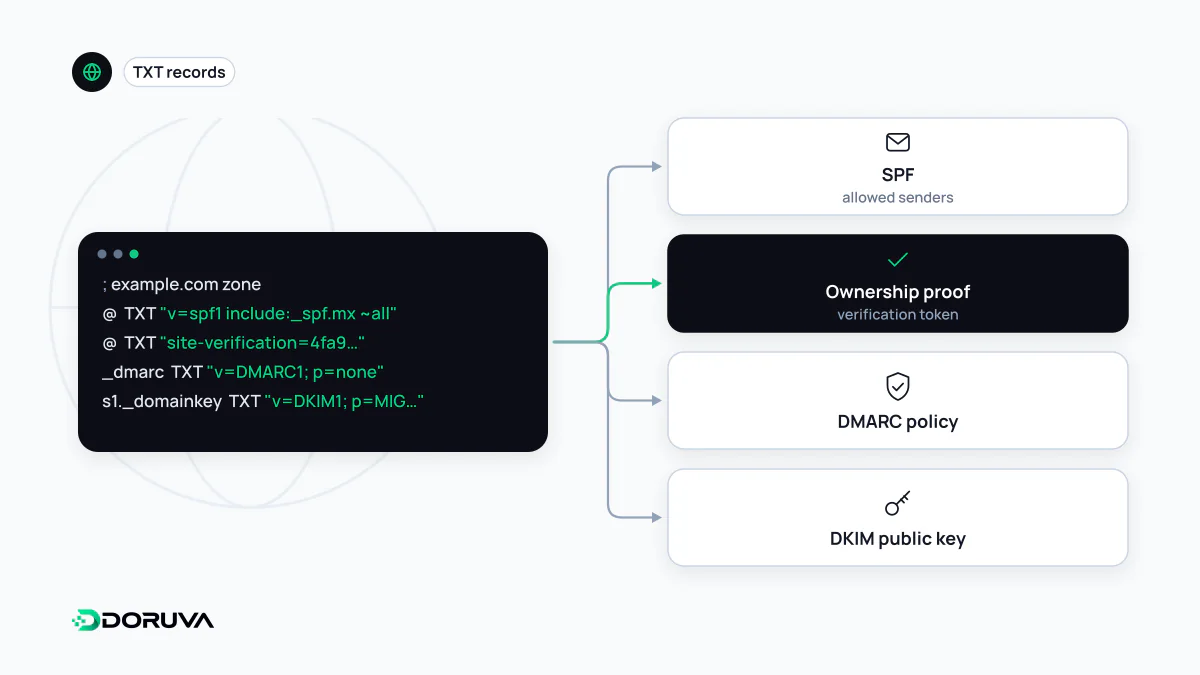
Makinelerin okuduğu not alanı
RFC 1035'te TXT kaydı, alan adına iliştirilen açıklayıcı metin olarak tanımlanır. Kaydın içinde bir veya daha fazla “karakter dizisi” bulunur ve her dizi en fazla 255 bayt olabilir. Daha uzun bir değer gerektiğinde, örneğin 2048 bit bir DKIM anahtarında, değer birden fazla tırnaklı parçaya bölünür; okuyan uygulama parçaları birleştirir:
example.com.  3600  IN  TXT  "google-site-verification=Xk3f9...Qp"
example.com.  3600  IN  TXT  "v=spf1 include:_spf.eposta-ornek.net -all"
s1._domainkey.example.com.  IN  TXT  ( "v=DKIM1; k=rsa; p=MIIBIjANBgkq..."
                                        "...IDAQAB" )
Çoğu DNS panelinde bölme işini panel kendisi yapar; elle düzenlenen zone dosyalarında ise yanlış bölünmüş bir anahtar en sık rastlanan DKIM hatalarından biridir.
Alan adı sahipliğini kanıtlamak
Bir servis, alan adının sizin kontrolünüzde olduğunu anlamak için size rastgele bir değer verir ve bunu DNS'e eklemenizi ister. Değeri yalnızca alan adının DNS'ini yönetebilen kişi yayımlayabileceği için bu, güçlü bir kanıttır. Google Search Console'da tüm alt alan adlarını ve protokolleri kapsayan “Alan” (Domain) mülkü bu şekilde doğrulanır. Google'ın belgelerine göre doğrulama tamamlandıktan sonra da kayıt silinmemelidir; kayıt kaldırılırsa doğrulama zamanla düşer. Aynı yöntem e-posta servisleri, sertifika otoriteleri ve birçok SaaS ürünü tarafından kullanılır.
E-posta kimlik doğrulaması TXT'de durur
E-postanın sahteciliğe karşı korunmasını sağlayan üç mekanizma da politikalarını TXT kaydı olarak yayımlar; her birinin yeri ve başlangıç ifadesi farklıdır:
| Mekanizma | Kaydın adı | Değer şöyle başlar |
|---|---|---|
| SPF | example.com | v=spf1 |
| DKIM | <selector>._domainkey.example.com | v=DKIM1 |
| DMARC | _dmarc.example.com | v=DMARC1 |
SPF için bir zamanlar ayrı bir DNS kayıt türü tanımlanmıştı; RFC 7208 bunu kullanımdan kaldırdı ve SPF'nin yalnızca TXT olarak yayımlanmasını şart koştu.
Aynı adda birden fazla TXT kaydı
Bir ad üzerinde istediğiniz kadar TXT kaydı bulunabilir: kök alan adında yan yana bir Google doğrulama kodu, bir Microsoft doğrulama kodu ve bir SPF kaydı olması normaldir. Her uygulama, kendi önekiyle başlayan kaydı arar. Sorun, aynı önekten iki tane olduğunda çıkar. İki ayrı v=spf1 kaydı yayımlamak SPF'yi tamamen geçersiz kılar; yeni bir e-posta servisi eklerken yeni kayıt açmak yerine mevcut SPF kaydına include eklemek gerekir.
Kayıt hijyeni
- TXT kayıtları herkese açıktır;
dig example.com TXTkomutunu çalıştıran herkes hangi servisleri kullandığınızı görebilir. API anahtarı veya parola gibi gizli değerler asla buraya konmaz. - Bıraktığınız servislerin doğrulama kodlarını ve SPF
include'larını temizleyin; artık sizin olmayan bir servisin sizin adınıza e-posta göndermeye yetkili kalması gereksiz bir risktir. - Hâlâ kullandığınız bir servisin doğrulama kaydını “eski görünüyor” diye silmeden önce hangi hesaba ait olduğunu kontrol edin.