

403 Forbidden Nedir?
Kısa tanım
403 Forbidden, sunucunun isteği anladığını ama yerine getirmeyi reddettiğini bildiren HTTP durum kodudur. İstekte kimlik bilgisi varsa sunucu bunları erişim için yetersiz bulmuştur ve aynı bilgilerle tekrar denemek sonucu değiştirmez. Ret, kimlikten bağımsız nedenlere de dayanabilir: dosya izinleri, IP kısıtlaması, güvenlik duvarı kuralları ya da bot koruması gibi.
Diğer adları: HTTP 403, 403 hatası, erişim engellendi, access denied
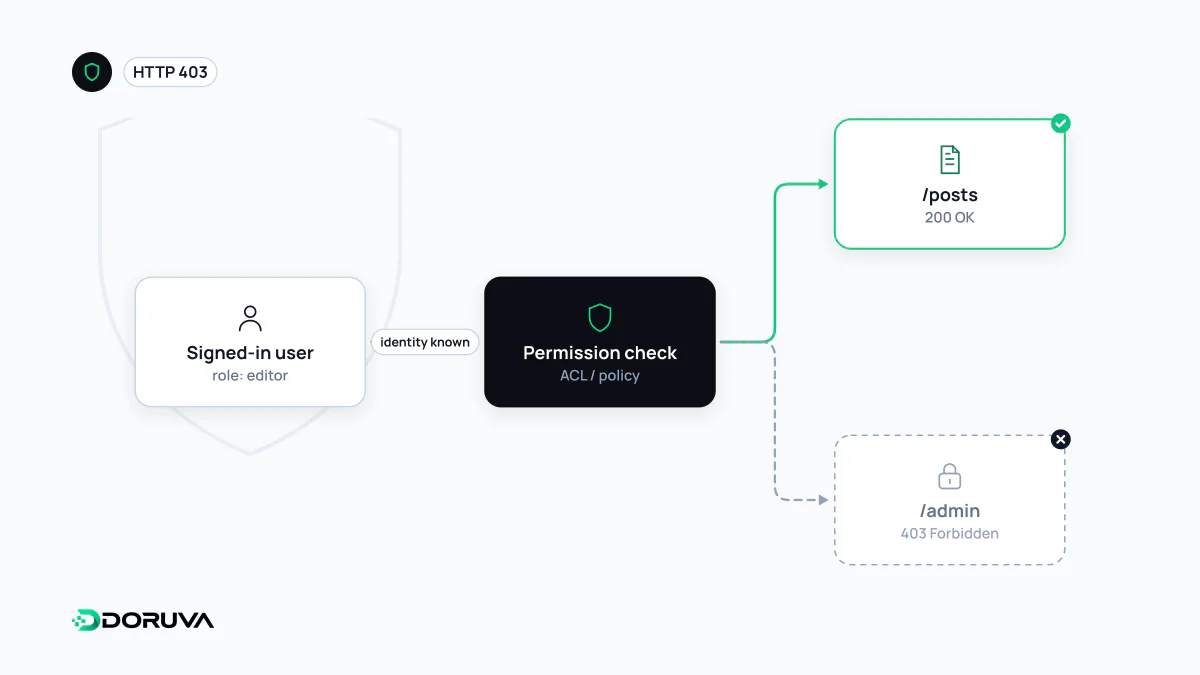
403'ü üreten katmanlar
Aynı 403 yanıtı, isteğin yolundaki çok farklı katmanlardan gelebilir. Sorunu çözmenin ilk adımı, reddin hangi katmanda verildiğini bulmaktır:
- Uygulama: Kullanıcı giriş yapmıştır ama rolü bu işlem için yeterli değildir; örneğin editör hesabıyla ayarlar sayfasına girmeye çalışmak. Bu, yetkilendirme katmanının doğru çalıştığını gösterir.
- Web sunucusu: Dosya izinleri sunucu sürecinin okumasına izin vermez ya da dizin listeleme kapalıyken içinde index dosyası olmayan bir klasör istenir.
- Güvenlik katmanı: Bir WAF kuralı isteği saldırı kalıbına benzetir, IP adresi ya da ülke engellenmiştir veya bot koruması istemciyi otomatik trafik saymıştır.
- Depolama ve CDN: Özel bir nesne deposundaki dosya herkese açık değildir ya da hotlink koruması başka bir siteden gelen görsel isteğini reddeder.
Yanıt gövdesi ve başlıklar çoğu zaman ipucu verir: WAF'ların ve CDN'lerin kendi hata sayfaları ve olay kimliği taşıyan başlıkları vardır.
403 mü, 404 mü? Varlığı gizlemek
403, kaynağın var olduğunu dolaylı olarak doğrular. Bu her zaman istenen bir şey değildir: /fatura/10452 adresine 403, /fatura/99999 adresine 404 dönen bir sistem, saldırgana hangi kayıtların var olduğunu söyler. RFC 9110 bu nedenle sunucunun yasak bir kaynağın varlığını gizlemek için 403 yerine 404 döndürebileceğini açıkça belirtir. Başka kullanıcılara ait kayıtlar ve yönetim adresleri için 404 çoğu zaman daha güvenli bir yanıttır. Bu, erişim kontrolünün yerine geçmez; yalnızca bilgi sızıntısını azaltır. Erişimin baştan dar tanımlanması en az yetki ilkesinin konusudur.
Googlebot'a yanlışlıkla 403 vermek
SEO açısından en sinsi 403, insanlara değil yalnızca botlara verilenidir. Agresif bir bot koruması ya da veri merkezi IP'lerini engelleyen bir güvenlik kuralı Googlebot'u da durdurabilir; site tarayıcıda sorunsuz açılırken Google içerik yerine 403 görür. Google 403'ü diğer 4xx kodları gibi işler: URL dizine eklenmez, eklenmişse zamanla çıkarılır. Search Console bu sayfaları 403 için ayrılmış bir neden altında (İngilizce arayüzde “Blocked due to access forbidden (403)”) raporlar.
Bunu yalnızca tarayıcının user-agent'ını değiştirerek test etmek yetmez, çünkü güvenlik kuralları genellikle IP adresine de bakar. Güvenilir kontrol, Search Console'daki URL denetimi aracının canlı testidir. Kalıcı çözüm ise Googlebot'u user-agent'a göre değil, Google'ın önerdiği ters DNS doğrulamasıyla tanıyan bir kural yazmaktır. Google ayrıca 401 ve 403'ün tarama hızını düşürmek amacıyla kullanılmamasını ister; bunun için 503 ya da 429 gibi kodlar vardır.