

OWASP Top 10 Nedir?
Kısa tanım
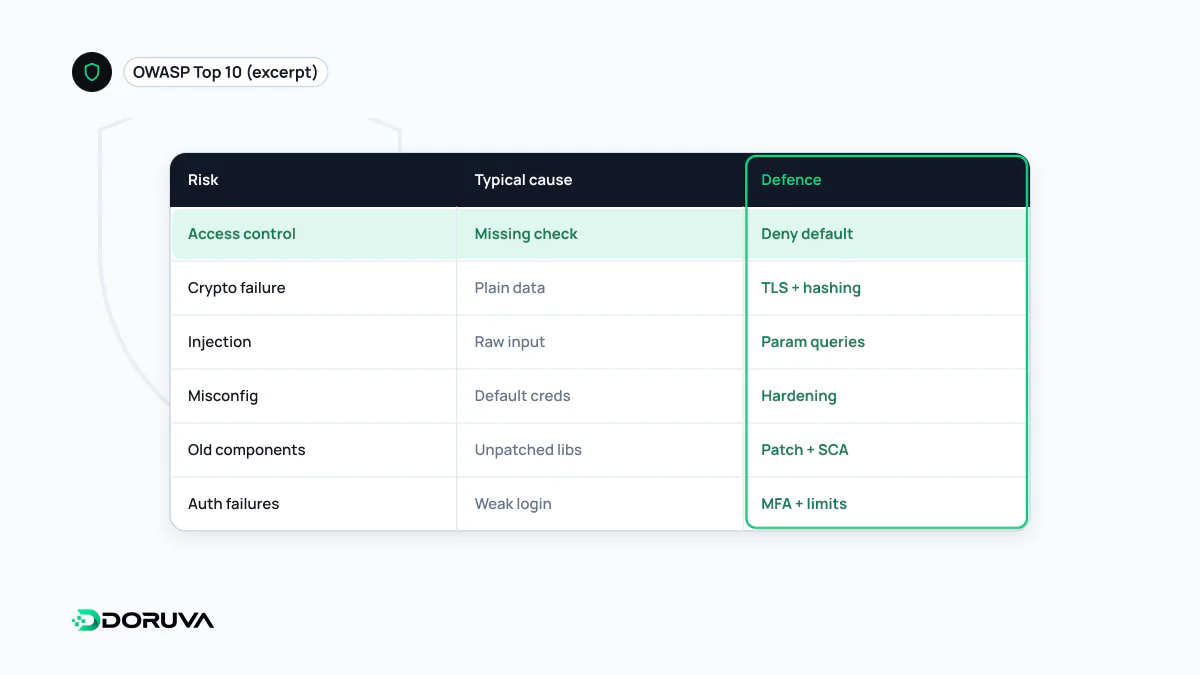
OWASP Top 10, kâr amacı gütmeyen OWASP topluluğunun web uygulamalarındaki en kritik güvenlik risklerini on kategori hâlinde sıraladığı farkındalık belgesidir. Güncel sürümü 2025 baskısıdır; ilk sırada erişim kontrolü hataları yer alır. Kategoriler, katkıda bulunan kuruluşların test verileri ve uygulayıcı anketiyle belirlenir. Bir sertifika veya test standardı değil, geliştirme ve güvenlik ekiplerine öncelik gösteren bir başlangıç noktasıdır.
Diğer adları: OWASP Top Ten, OWASP Top 10:2025, OWASP ilk 10, OWASP güvenlik riskleri
Ne olduğu ve ne olmadığı
OWASP (Open Worldwide Application Security Project), uygulama güvenliği üzerine açık kaynak projeler yürüten bir vakıftır. Top 10, projenin en bilinen çıktısı ve kendi tanımıyla geliştiriciler için bir “farkındalık belgesi”dir. 2025 sürümü listenin sekizinci baskısıdır. On kategoriden sekizi, 2,8 milyonu aşkın uygulamayı kapsayan katkı verilerinden; ikisi ise verinin henüz yakalayamadığı riskleri görünür kılmak için topluluk anketinden seçilir.
Listenin bir test standardı olmadığını bilmek önemlidir. “Uygulamamız OWASP Top 10 uyumludur” cümlesi tek başına ölçülebilir bir şey söylemez. Doğrulanabilir gereksinimler için OWASP'ın ASVS (Application Security Verification Standard) projesi, test yöntemleri için Web Security Testing Guide kullanılır.
2025 listesi
| Kod | Kategori | Kısaca |
|---|---|---|
| A01 | Broken Access Control | Kullanıcının yetkisi olmayan veri veya işleme erişebilmesi; SSRF artık bu kategoride. |
| A02 | Security Misconfiguration | Açık bırakılmış hata ayıklama modu, varsayılan parolalar, gereksiz servisler. |
| A03 | Software Supply Chain Failures | Bağımlılıklar, derleme sistemleri ve dağıtım altyapısı üzerinden gelen riskler. |
| A04 | Cryptographic Failures | Zayıf veya yanlış kullanılan şifreleme, korunmadan saklanan hassas veri. |
| A05 | Injection | Güvenilmeyen girdinin sorgu ya da kod olarak yorumlanması; XSS ve SQL enjeksiyonu dahil. |
| A06 | Insecure Design | Koddan önce, tasarım aşamasında yapılan güvenlik hataları. |
| A07 | Authentication Failures | Zayıf giriş, oturum ve parola kurtarma mekanizmaları. |
| A08 | Software or Data Integrity Failures | Bütünlüğü doğrulanmayan güncellemeler, betikler ve veri. |
| A09 | Security Logging and Alerting Failures | Saldırıyı fark ettirecek kayıt ve uyarıların eksikliği. |
| A10 | Mishandling of Exceptional Conditions | Hataları yanlış ele alma, hata anında açık kalma (fail open). |
2021'e göre neler değişti?
- Erişim kontrolü yine birinci. Bağımsız bir kategori olan SSRF bu başlığın içine alındı. Yetkilendirme hataları hâlâ en yaygın ciddi risk.
- Yanlış yapılandırma 5. sıradan 2. sıraya çıktı. Uygulamaların davranışının giderek daha fazla yapılandırmayla belirlenmesi bu artışı açıklıyor.
- Tedarik zinciri genişledi. 2021'deki “Vulnerable and Outdated Components” kategorisi, bağımlılıkların yanında derleme ve dağıtım sistemlerini de kapsayacak şekilde A03 oldu. Veride az görünse de toplulukta en çok oy alan endişeydi.
- Injection 3. sıradan 5. sıraya indi. Yine de en çok test edilen ve en fazla CVE ile ilişkilendirilen kategori; XSS ve SQL enjeksiyonu burada.
- Yeni kategori A10. Hata yönetimi, mantık hataları ve hata anında güvensiz şekilde açık kalan sistemler ayrı bir başlık aldı.
Bir projede nasıl kullanılır?
Liste en çok şu işlerde değer üretir: yeni geliştiricilerin eğitiminde ortak bir dil kurmak, kod incelemesinde kontrol başlıklarını hatırlatmak, tehdit modellemesinde “bu özellik hangi kategoride risk taşıyor?” sorusunu sormak ve bulguları raporlarken sınıflandırmak. Sızma testi raporlarının bulguları Top 10 kategorileriyle eşleştirmesi bu yüzden yaygındır.
Sınırları da vardır. Top 10 riskleri geniş kategorilerde toplar ve her kategori onlarca zayıflık türünü (CWE) kapsar; bir kontrol listesi gibi tek tek işaretlenip bitirilemez. Bir tedarikçiyle çalışırken “Top 10'a uygunluk” yerine hangi ASVS seviyesinin hedeflendiğini ve nasıl doğrulanacağını sormak daha somut bir beklenti oluşturur. Kategorilerin ayrıntılı açıklamaları OWASP Top 10:2025 sayfasında yayımlanır.