

DDoS Saldırısı Nedir?
Kısa tanım
DDoS (Distributed Denial of Service) saldırısı, çok sayıda cihazdan aynı hedefe yönlendirilen trafikle bir web sitesini, sunucuyu veya ağı meşru kullanıcılar için erişilemez hâle getirmeyi amaçlayan saldırıdır. Trafik genellikle ele geçirilmiş bilgisayar ve IoT cihazlarından oluşan botnet'lerden gelir. Saldırılar bant genişliğini, ağ protokollerinin kaynaklarını veya doğrudan uygulamayı hedef alabilir; savunma da bu katmanlara göre kurgulanır.
Diğer adları: DDoS, dağıtık hizmet engelleme saldırısı, Distributed Denial of Service, DoS saldırısı, servis dışı bırakma saldırısı
DoS ile DDoS arasındaki fark
Hizmet engelleme (DoS), meşru kullanıcıların bir sisteme erişememesine yol açan saldırıların genel adıdır. Tek bir kaynaktan gelen saldırı, o kaynağı engelleyerek görece kolay durdurulabilir. Dağıtık saldırıda ise trafik binlerce, bazen yüz binlerce farklı adresten gelir. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) da vurguladığı gibi bu adresler çoğunlukla zayıf korunan ve ele geçirilmiş cihazlardan, özellikle IoT cihazlarından kurulan botnet'lere aittir. Bu dağınıklık hem engellemeyi hem de saldırının kaynağını tespit etmeyi zorlaştırır.
Üç katman, üç farklı darboğaz
| Tür | Hedef aldığı kaynak | Nerede durdurulur? |
|---|---|---|
| Hacimsel (volumetric) | Hattın bant genişliği; bağlantı sunucuya ulaşmadan dolar. | Sağlayıcı veya geniş kapasiteli bir koruma ağı; sunucuda yapılabilecek bir şey yoktur. |
| Protokol (L3/L4) | Bağlantı tabloları, güvenlik duvarı ve yük dengeleyici durum kapasitesi. | Ağ kenarındaki filtreleme ve trafik temizleme (scrubbing) altyapısı. |
| Uygulama (L7) | Sunucunun CPU'su, veritabanı, pahalı sayfalar (arama, sepet, giriş). | WAF kuralları, hız sınırlama, önbellek, bot ayrımı. |
Uygulama katmanı saldırıları görece az trafikle bile etkili olabilir: her biri ağır bir veritabanı sorgusu tetikleyen saniyede birkaç yüz istek, saatlerce süren statik dosya trafiğinden daha fazla zarar verebilir. Bu istekler normal kullanıcı isteklerine benzediği için ayırt etmek de daha zordur.
Saldırı mı, gerçek ilgi mi?
Yavaşlayan sayfalar, artan 503 ve zaman aşımı hataları her zaman saldırı anlamına gelmez; bir televizyon reklamı veya viral bir paylaşım da benzer tablo yaratır. Ayırt etmek için loglara bakılır:
- İstekler tek bir URL'de mi yoğunlaşıyor, yoksa sitenin geneline mi yayılıyor?
- Kullanıcı aracıları, referans kaynakları ve coğrafi dağılım olağan profile uyuyor mu?
- Gelenler oturum açıyor, sayfalar arasında dolaşıyor, dönüşüm yapıyor mu?
CISA'nın bir uyarısı da önemlidir: DDoS bazen dikkati dağıtmak için kullanılır. Saldırı sırasında diğer sistemlerdeki olağandışı girişleri de izlemek gerekir.
Katmanlı savunma
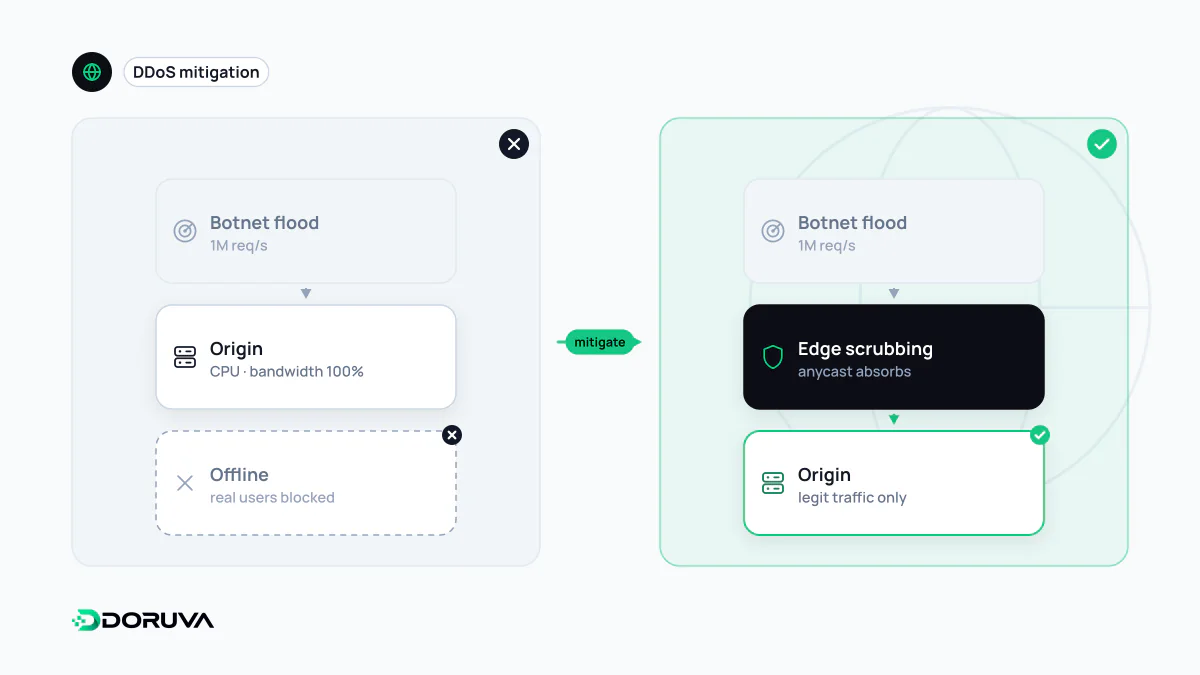
- Kapasiteyi önde tutun: Anycast bir CDN veya DDoS koruma hizmeti, trafiği dünyadaki birçok noktaya dağıtarak hacimsel saldırıyı sunucunuza ulaşmadan emer.
- Origin'i gizleyin: Koruma ağının arkasındaki sunucuya yalnızca o ağın IP'lerinden erişime izin verin; aksi halde saldırgan korumayı atlayıp doğrudan sunucuya gider.
- Pahalı uç noktaları sınırlayın: Giriş, arama ve form uç noktalarında hız sınırlama uygulayın; yanıtı önbelleğe alınabilecek sayfaları önbellekten sunun.
- Otomatik ölçeklemeye tek başına güvenmeyin: Sunucu sayısını artırmak saldırıyı karşılamaz, faturayı büyütür. Ölçeklemeye bir üst sınır koyun.
Saldırıdan önce hazırlanacaklar
Saldırı anında karar vermek yerine kısa bir müdahale planı hazırlayın: barındırma ve koruma sağlayıcılarının acil iletişim kanalları, panelde hangi korumanın nasıl sıkılaştırılacağı, kimin karar vereceği ve kullanıcılara nasıl bilgi verileceği. Trafik ve hata oranı için eşik tabanlı uyarılar, durumu kullanıcılardan önce fark etmenizi sağlar. Planı sakin bir günde, gerçekçi bir senaryoyla bir kez gözden geçirmek, kriz anındaki dakikaları kazandırır.